Możliwy kolejny wyciek danych medycznych Polaków. Minister cyfryzacji wydał komunikat
Po raz kolejny mogło dojść do znaczącego naruszenia prywatności pacjentów. Służby państwowe oraz regulatorzy reagują na kolejne niepokojące sygnały płynące z rynku medycznego. Czy wirtualne kartoteki zdrowotne są bezpieczne?
Wielkie bazy danych prywatnych podmiotów dostarczających oprogramowanie medyczne stają się jednym z głównych celów współczesnych cyberprzestępców. Branża medyczna, która w ostatnich latach przeszła niemal całkowitą cyfryzację, stoi dziś przed ogromnym wyzwaniem związanym z zabezpieczeniem wrażliwych zasobów.
Wrażliwe dane w systemach podatne na naruszenia
Każde naruszenie integralności systemów informatycznych w tym sektorze wiąże się z ryzykiem ujawnienia najbardziej intymnych informacji o obywatelach.
Zamiast tradycyjnych dokumentów papierowych, historie chorób, zaordynowane leki czy diagnozy krążą w cyfrowej chmurze.
Kiedy dochodzi do przełamania barier ochronnych, skutki dotykają nie tylko samych placówek, ale przede wszystkim setek tysięcy nieświadomych niczego pacjentów.
Ryzyko systemowe stale rośnie, co doskonale widać po skali zbieranych doniesień. Jeszcze niedawno rynek elektryzowały informacje o problemach systemu MyDr, z którego mogły wypłynąć dane dotyczące nawet 19 milionów Polaków.
Tamto zdarzenie uruchomiło lawinę zgłoszeń. Do Urzędu Ochrony Danych Osobowych spłynęło ponad 50 indywidualnych skarg oraz 2 tysiące oficjalnych zawiadomień od administratorów danych.
Te liczby pokazują wyraźnie, że nie mówimy o jednostkowym błędzie, lecz o głębokim problemie infrastrukturalnym.
Prezes UODO Mirosław Wróblewski, widząc skalę zagrożenia, podjął decyzję o rozszerzeniu planu kontroli nad podmiotami przetwarzającymi informacje o stanie zdrowia aż do końca 2026 roku. Co to oznacza w praktyce dla pacjentów?
Minister cyfryzacji poinformował o możliwym wycieku danych
Równolegle do działań urzędu ochrony danych, do akcji wkroczyły kluczowe instytucje odpowiedzialne za cyberbezpieczeństwo kraju oraz organy ścigania. Sprawą potencjalnych incydentów w oprogramowaniu medycznym zajmuje się już Centralne Biuro Zwalczania Cyberprzestępczości w ramach szeroko zakrojonego śledztwa.
W reakcji na rosnącą falę zagrożeń, Centrum Sektorowe Zespołu Reagowania na Incydenty Bezpieczeństwa Komputerowego we współpracy z Ministerstwem Zdrowia opracowało specjalny pakiet zaleceń operacyjnych. Zostały one oficjalnie przekazane dostawcom rozwiązań IT w połowie września 2026 roku, aby wymusić natychmiastowe podniesienie standardów ochrony.
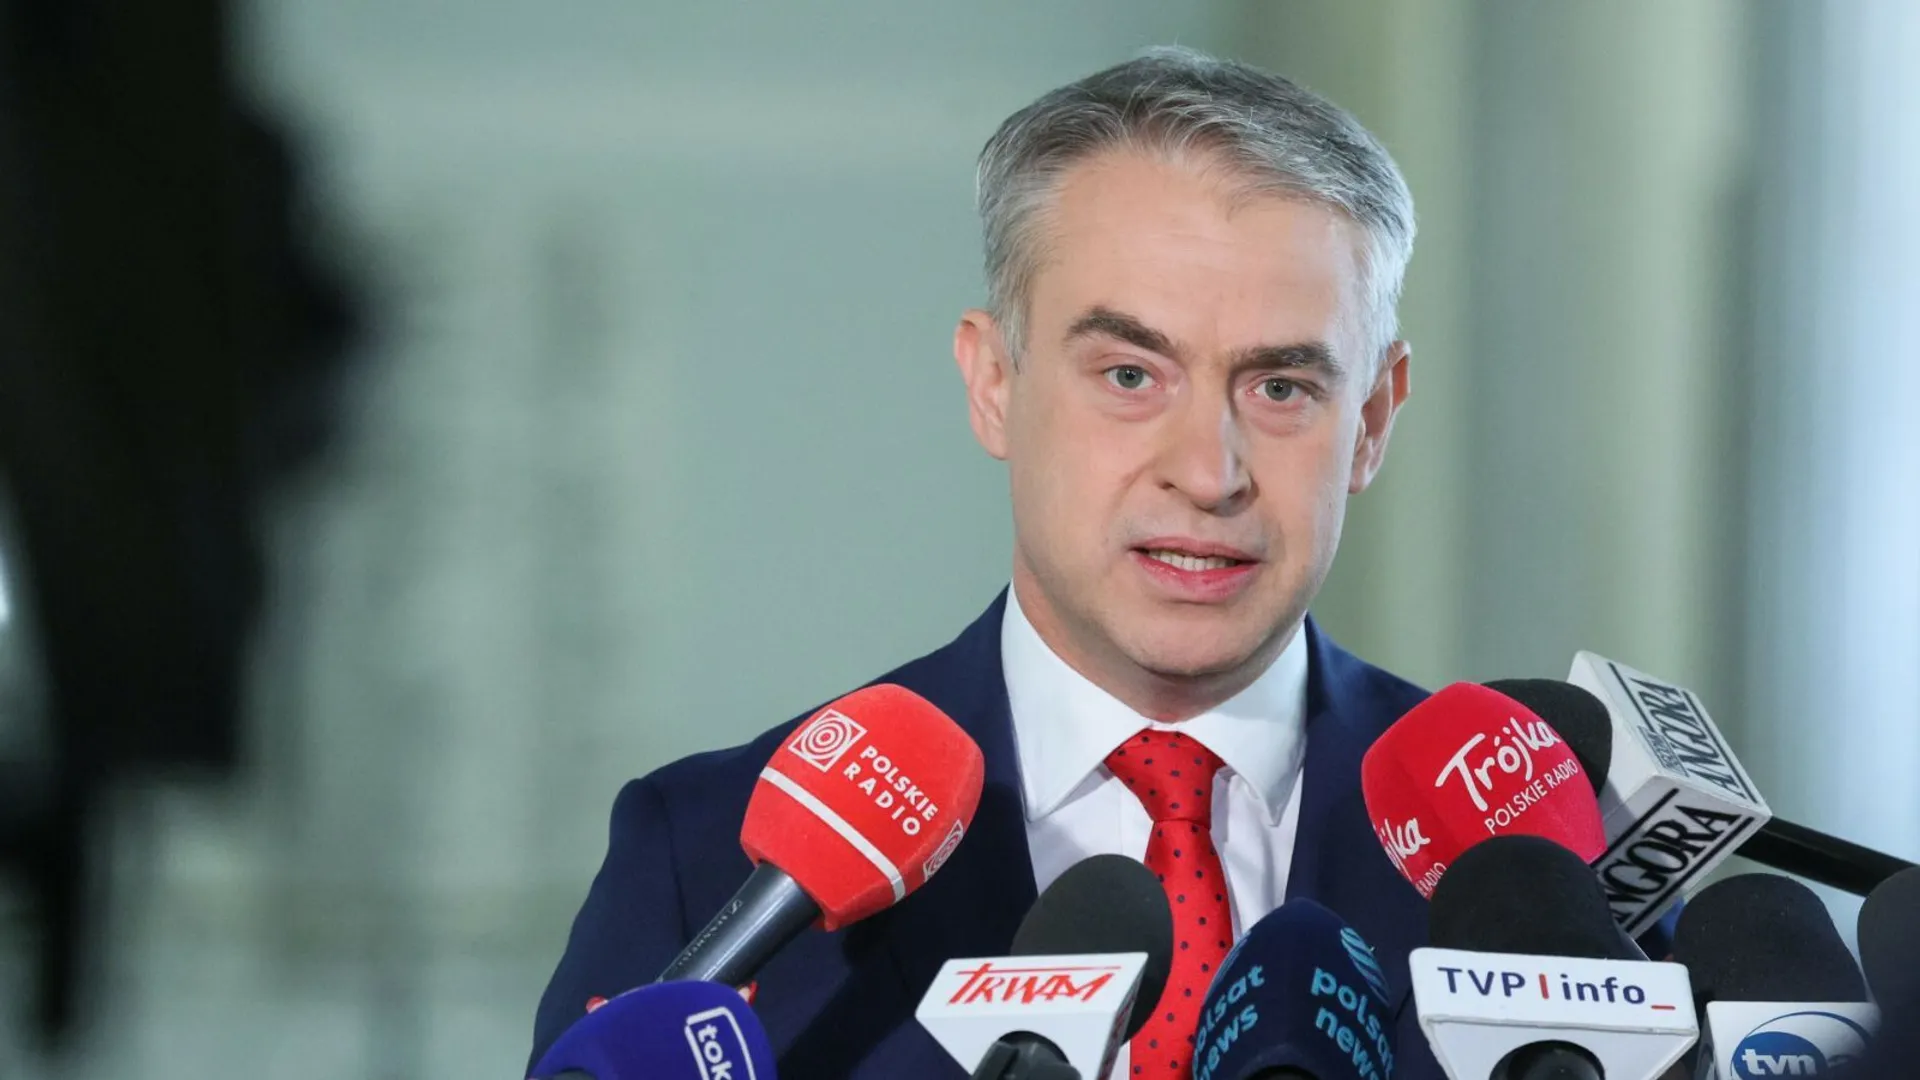
Sytuację zaostrza fakt, że reakcja ze strony samych twórców oprogramowania nie zawsze przebiega zgodnie z wymogami prawa. Do sporu włączył się wicepremier i minister cyfryzacji Krzysztof Gawkowski, wskazując na niepokojące zaniedbania.
(…) Firma Qbusoft Sp. z o. o. jak dotąd nie zgłosiła incydentu cyberbezpieczeństwa do CERT Polska lub CSiRT CeZ. W przypadku naruszenia jakiejkolwiek procedury bezpieczeństwa przez prywatną firmę, będą wyciągnięte bezwzględne konsekwencje.
Władze jednoznacznie zapowiadają, że wobec prywatnych podmiotów bagatelizujących procedury wyciągane będą bezwzględne konsekwencje prawne i finansowe. Co dokładnie stało się w przypadku aplikacji Medyc?
Kolejny wyciek danych medycznych Polaków?
Cień niepewności kładzie się nad danymi nawet pięciu milionów Polaków - tyle szacunkowo według doniesień medialnych może wynosić łączny promień rażenia. Szczegółowe kulisy ataku wyszły na jaw dzięki zawiadomieniu skierowanemu do pacjentów przez Odwykowo-Psychiatryczny Ośrodek Leczniczy w Inowrocławiu.
W sierpniu 2026 roku nieuprawniony podmiot wykorzystał krytyczną podatność typu SQL injection - mogło dojść do wstrzyknięcia kodu sterującego do bazy danych poprzez formularz aplikacji w oprogramowaniu Medyc. Hakerzy zdołali wyprowadzić poza serwery dostawcy, spółki Qbusoft, zaszyfrowane archiwum bazy danych.
Choć incydent miał miejsce w drugiej połowie sierpnia, systemy dostawcy wykryły naruszenie dopiero po kilkunastu dniach, w nocy z 8 na 9 września. Analiza potwierdziła, że napastnicy pobrali dane osobowe pacjentów Oddziału Dziennego Leczenia Uzależnień, obejmujące imiona, nazwiska, numery PESEL, adresy zamieszkania, numery telefonów oraz e-maile.
Zadbano co prawda o szyfrowanie części rejestrów, ale firma Qbusoft sama zaleciła poszkodowanym przyjęcie pesymistycznego scenariusza - sprawca mógł bez trudu odszyfrować pozyskane pakiety. Co gorsza, za wysoce prawdopodobne uznano przejęcie pełnej dokumentacji medycznej, w tym wrażliwych kart informacyjnych z leczenia szpitalnego.
Dostawca zadeklarował usunięcie luki oraz poinformowanie organów ścigania, jednak to UODO i CBZC rozstrzygną, czy zabezpieczenia spółki spełniały unijne wymogi RODO.
 Obserwuj w Google News