Cyberbezpieczeństwo
W ostatnich tygodniach doszło do kolejnego wycieku danych na Facebooku. Chodzi dokładnie o dane użytkowników platformy Marketplace. Choć incydent jest mniejszy niż poprzednie, warto podjąć kroki w celu zabezpieczenia swojego konta.
Mamy powody do dumy – Polska trafiła na pierwsze miejsce rankingu National Cyber Security Index. W tej chwili nasze zdolności w zakresie zapewniania cyberbezpieczeństwa strategicznej infrastruktury, administracji publicznej, ale też sektora prywatnego ma stać na najwyższym poziomie na świecie.
Dowództwo Generalne Rodzajów Sił Zbrojnych wydało komunikat przestrzegający przed szerzącą się w mediach społecznościowych dezinformacją. Zidentyfikowano bowiem groźną kampanię, która ma przekonywać Polaków, że trwające ćwiczenia DRAGON-24 mają charakter ofensywny, co jest informacją nieprawdziwą.
Niechciane połączenia od telemarketerów mogą być prawdziwą zmorą – jeśli wydaliśmy na nie wiele zgód w różnych usługach, może do nich dochodzić nawet wiele razy tego samego dnia. Niestety wdrożenie RODO tylko nieznacznie zmniejszyło skalę procederu. Jak się więc przed nim chronić?
Doszło do bardzo groźnego wycieku danych połączonego z ataki na bezpieczeństwo polskich internautów. Zagrożeni są wszyscy, którzy pracowali jako dostawcy lub kierowcy takich firm, jak Glovo, Uber czy Bolt. Informacje, które pozyskali napastnicy, mogą służyć do wyłudzeń, a ofiarom zaleca się m.in. zastrzeżenie dokumentów.
Odnotowano kolejną falę ataków, w których napastnicy podszywają się pod policję. Atakujący kontaktują się droga mailową i wykorzystują zastraszanie potencjalnych ofiar, aby te pod wpływem stresu łatwiej dały się oszukać. To kolejna wariacja wcześniejszych scenariuszy cyberprzestępców, co wskazuje na to, że ich kampania może być skuteczna.
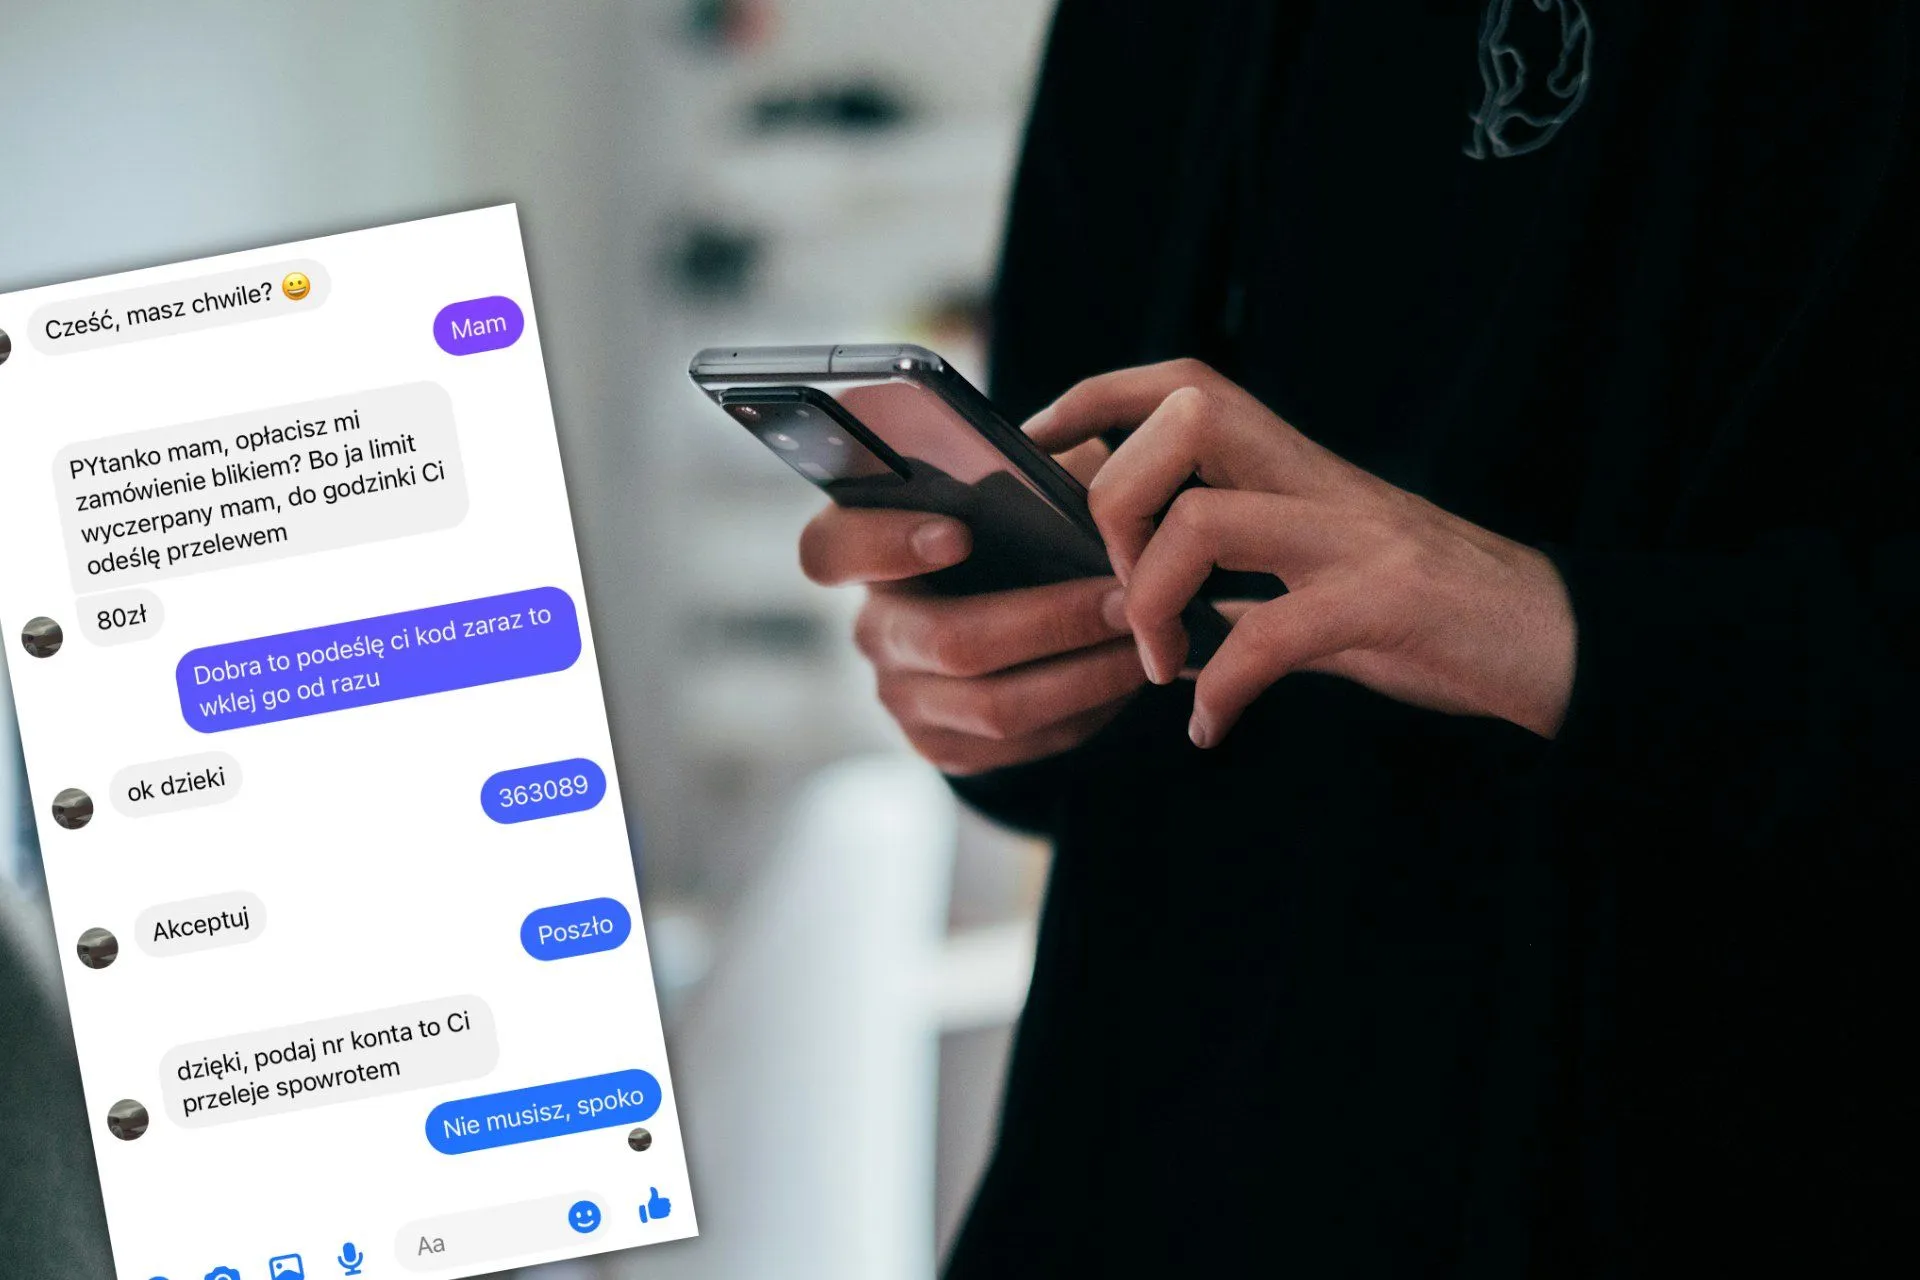
Nasilają się ataki phishingowe dokonywane za pośrednictwem Facebooka. Nic dziwnego, żenująca jakość moderacji lub wręcz jej brak zachęca cyberprzestępców do wykorzystywania tego medium. Pojawiły się kolejne dowody na to, że serwis Marka Zuckerberga wykorzystywany jest do wyłudzeń od polskich użytkowników.
Zidentyfikowano nową próbę oszustwa wykorzystującą rzadko spotykany schemat, a co gorsze – dość dopracowany. Co prawda napastnicy sami ograniczyli zasięg swojej kampanii do posiadaczy kont iCloud, jednak może im to paradoksalnie wyjść na korzyść.
W dzisiejszych czasach, kiedy większość naszych urządzeń jest połączona z internetem, dbanie o bezpieczeństwo sieci WiFi w naszym domu jest niezmiernie ważne. Wiele osób nie zdaje sobie sprawy, że nawet pozornie bezpieczna sieć może być podatna na ataki hakerów i cyberprzestępców. Jednak istnieją konkretne kroki, które możemy podjąć, aby zabezpieczyć nasze WiFi przed niebezpieczeństwami. Oto trzy kluczowe praktyki, które warto wdrożyć:
Do polskich internautów trafiają maile, których treść może przyprawić o wzrost tętna. Według jego treści i załączonych doń materiałów Komendant Główny Policji inspektor Marek Boroń ma nas osobiście informować o oskarżeniach o posiadanie m.in. pornografii dziecięcej. To oczywiście kolejna próba oszustwa i wyłudzenia danych.
Znana sieć handlowa Pepco została w wyniku cyberataku okradziona na kwotę ponad 15 mln euro. Co ciekawe, nie doszło do złożonego technicznie ataku APT – pieniądze udało się ukraść z użyciem zwykłego phishingu, czy raczej spearphishingu. Na razie nie wiadomo, aby w ręce atakujących trafiły dane klientów.
Zaskakująca oferta o wartości 1500 zł od jednego z popularnych sklepów spożywczych wzbudza zainteresowanie wielu osób. Jednakże, za kuszącym bonem kryje się coś więcej, niż się wydaje. W ostatnich dniach pojawiły się alarmujące informacje dotyczące fałszywych wiadomości e-mail podszywających się pod tę sieć handlową. Co takiego skrywa się za tą tajemniczą propozycją i dlaczego warto zachować ostrożność?
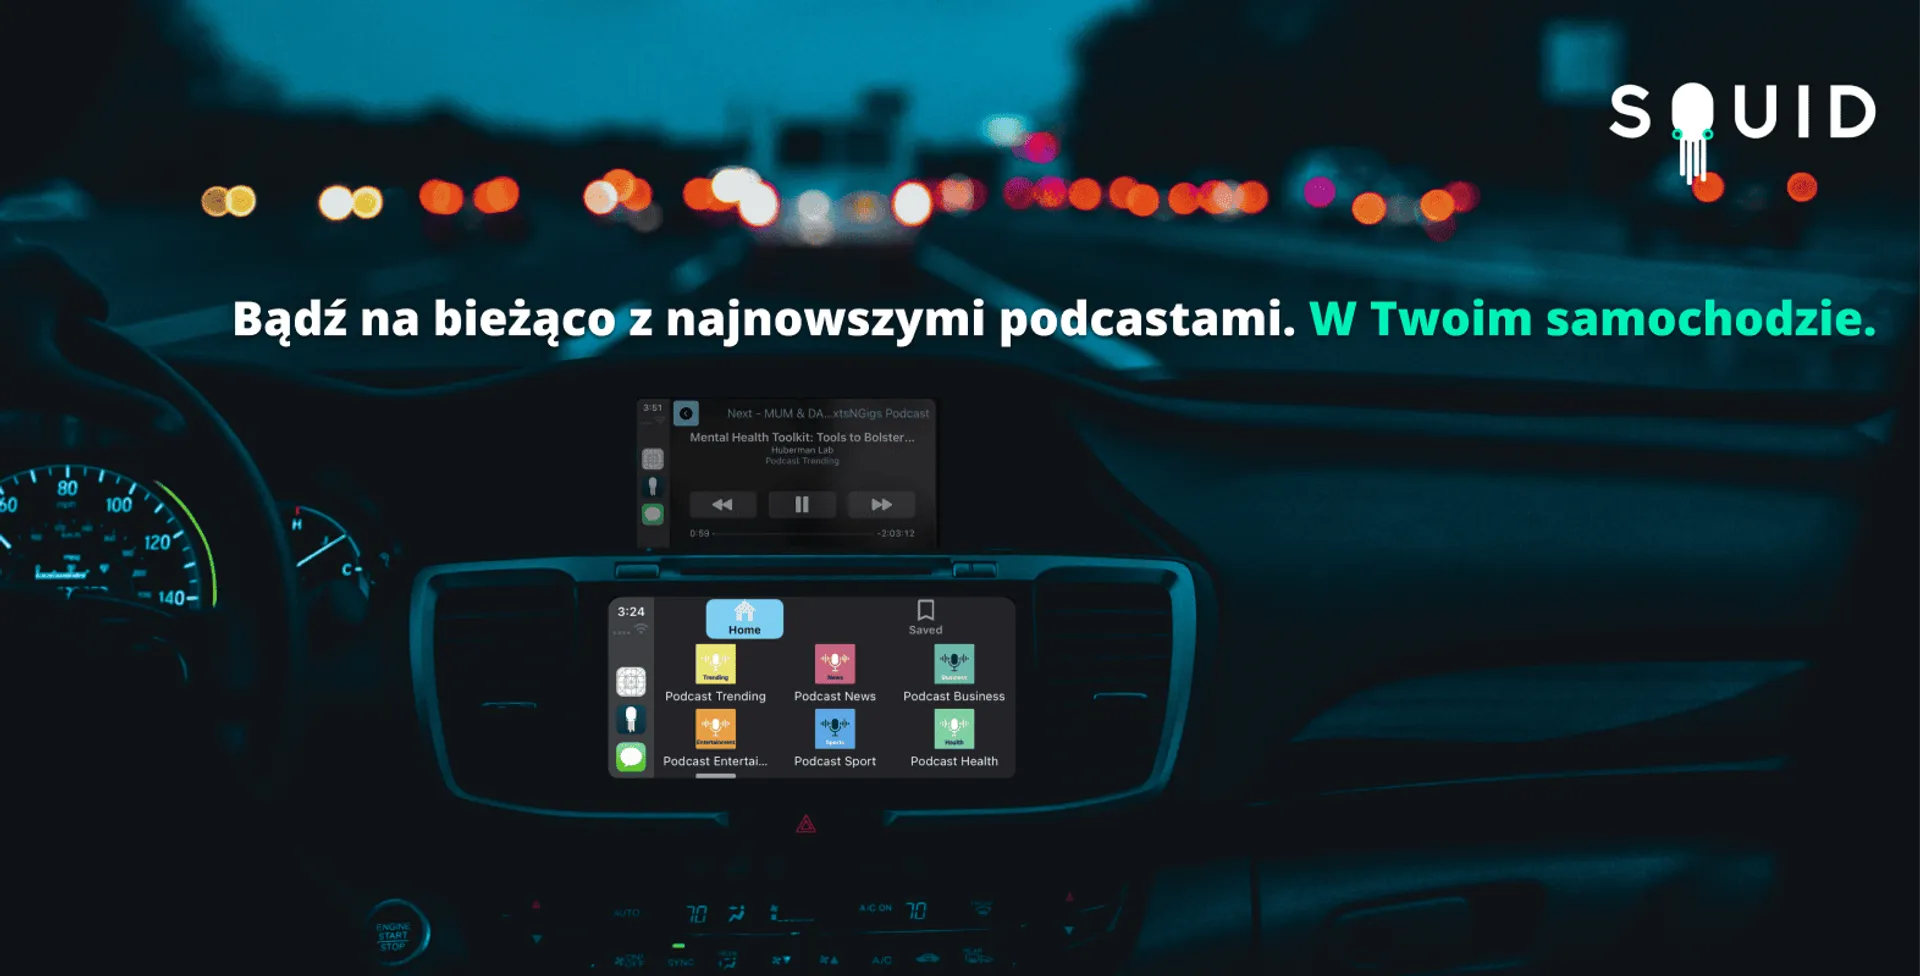
SQUID, wiodąca firma z branży mediów i technologii, udostępnia w swojej aplikacji SQUID nową funkcjonalność związaną z podcastami dla samochodów. Premiera nastąpi podczas Mobile World Congress 2024. Nowa usługa podcastów płynnie integruje się z pojazdami za pośrednictwem Android Auto i Apple CarPlay, dzięki czemu korzystanie z podcastów w samochodach osobowych i ciężarowych jest łatwiejsze niż kiedykolwiek. Nareszcie Użytkownicy mają szybki dostęp do swoich ulubionych podcastów, jednocześnie w pełni skupiając się na drodze.
W ostatnich tygodniach Polacy stają się coraz częstszymi celami nowego rodzaju ataku internetowego, który wywołuje panikę i niepokój. Tysiące osób otrzymują podejrzane maile, których treść wzbudza grozę i niepewność. O czym tak naprawdę mówią te tajemnicze wiadomości?
Odnalezione zostały ważne braki funkcjonalności systemu PUE-ZUS, które mogą stanowić problem w sytuacji, gdy dochodzi do naruszenia danych. Przykład jednej ze spółek grupy BNP Paribas pokazał, że z oprogramowania ZUS-u nie można uzyskać szczegółowych logów, kluczowych podczas ustalania, czy doszło do incydentu w bezpieczeństwie danych.
Związek Banków Polskich wydał ostrzeżenie przed groźnym atakiem realizowanym z użyciem mediów społecznościowych, który w ostatnim czasie znacznie zyskał na popularności. Napastnicy najpierw sprytnie włamują się na konta, a potem oszukują znajomych, wymuszając wpłaty.
Popularność usług bazujących na streamingu nie mogła ujść uwadze cyberprzestępców. W zasadzie można mówić już o fali ich zainteresowania scenariuszami phishingowymi, w których wykorzystywana jest marka popularnej subskrypcji. Po tym jak do Polaków zaczęły trafiać maile, których autorzy przekonują, że są administracją Spotify, prędzej czy później musiał przyjść czas na ewolucję.
Avast pozostaje jednym z najpopularniejszych systemów operacyjnych, także w Polsce. Przyczyna jest oczywista – jest to jedno z nielicznych narzędzi tej klasy, które jest udostępniane użytkownikom za darmo. Niestety, po raz kolejny potwierdza się wyświechtana dewiza, według której jeśli coś jest za darmo, to produktem jest użytkownik.
W połowie grudnia doszło do poważnego naruszenia prywatności posiadaczy kamer Ubiquiti. Przez błąd po stronie producenta użytkownicy mogli uzyskiwać dostęp do podglądu pochodzącego z cudzych kamer. Okazuje się, że podobne kardynalne błędy nie są rzadkością – właśnie odnotowano kolejny taki przypadek.
To miasto na północy Polski, znane jest nie tylko z urokliwego położenia nad Morzem Bałtyckim, ale także z nieustającego naporu cyberprzestępców na Urząd Miejski. Statystyki alarmują – instytucja ta jest celem ataków aż tysiąc razy dziennie. Co więcej, zaskakujący jest sposób, w jaki przestępcy działają, wykorzystując zaawansowane techniki. Jak władze miasta odpowiadają na to niebezpieczeństwo?
Dobre wieści z frontu walki o cyberbezpieczeństwo – krajobraz najpoważniejszych zagrożeń właśnie się uszczuplił. Doszło do rozbicia grupy odpowiedzialnej za infekcję LockBitem, złośliwym oprogramowaniem klasy ransomware. Wśród zatrzymanych hakerów jest Polak.
Oszuści podszywają się pod Zakład Ubezpieczeń Społecznych (ZUS), używając fałszywego profilu na Facebooku. Rzecznik ZUS ostrzega przed tym oszustwem, podkreślając, że oszuści próbują wyłudzić dane osobowe i pieniądze Polaków. Co więcej, wykorzystują nowoczesne narzędzia, takie jak deepfake, aby uwiarygodnić swoje działania. Oto szczegóły i ostrzeżenia dotyczące tego niebezpiecznego procederu.
Podczas dzisiejszego pierwszego zgromadzenia sejmowej komisji śledczej ds. Pegasusa ujawniono częściowo listę osób, które inwigilowano. Choć o wykorzystaniu narzędzia przez polskie służby zrobiło się głośno już w 2018 r., kiedy w raporcie Citizen Lab zawarto informacje o przez władze inwigilowaniu Krzysztofa Brejzy, wówczas polityka opozycji, to dopiero dziś możemy liczyć na wyjaśnienie okoliczności zakupu i wykorzystania izraelskiego spyware.
Dokonano zatrzymania kolejnej groźnej grupy cyberprzestępców. Tym razem nie chodzi jednak o drobnych oszustów czy zorganizowaną grupę pałającą się phishingiem, lecz o sprawców bardziej zaawansowanych ataków DDoS wycelowanych w jedną z firm hostingowych.
Została zidentyfikowana kolejna kampania phishingowa. O ile nie wymyka się ona znanym wcześniej schematom, to stanowi ich konglomerat – napastnicy łączą zapewniania o łatwym i szybkim zarobku z podszywaniem się pod bank. Ich kanał kontaktu z ofiarami to oczywiście Facebook.
Dziś oczywista jest skala nadużyć, jakiej dokonują serwisy społecznościowe w procederze zbierania danych o swoich użytkownikach. Szczególne obawy powszechne są wobec aplikacji chińskich, na czele z TikTokiem. Nowe informacje na ten temat płyną z Estonii.
Zakład Ubezpieczeń Społecznych ostrzega przed nową falą oszustw, które podszywają się pod instytucję, aby wyłudzić dane osobowe w związku z popularnym świadczeniem 800 plus. Wraz z automatycznym podwyższeniem kwoty tego świadczenia, coraz więcej osób otrzymuje podejrzane maile z prośbą o aktualizację danych. Jak uniknąć pułapki oszustów i bezpiecznie dokonać zmiany danych? Oto co powinieneś wiedzieć.
Krajowa Administracja Skarbowa wydała komunikat, w którym ostrzega przed vishingiem, czyli oszustwami, w których napastnicy podszywają się pod kogoś innego i próbują dokonać oszustw za pośrednictwem rozmów telefonicznych. Tym razem cyberprzestępcy podają się za pracowników KAS.