Cyberbezpieczeństwo
Kampanie z użyciem ransomware, a zatem oprogramowania wykorzystywanego do szyfrowania plików ofiary, by następnie żądać od niej okupu za przywrócenie ich dostępności, kojarzymy z atakami na największe organizacje. Ransomware można jednak wykorzystywać także do ataków znacznie bardziej kameralnych, np. po to, by szyfrować wkrętarki. Nie oznacza to jednak, że niebezpieczeństwo jest mniejsze.
Ataki z użyciem phishingu w ogromnej większości powielają utarte scenariusze. Napastnicy podszywają się pod urzędy, firmy kurierskie, członków rodziny czy osoby publiczne. W takich okolicznościach jako socjotechnikę można zakwalifikować wykorzystanie marki czy tożsamości nieoczywistej i unikatowej. Na przykład warszawskiego Lotniska Chopina.
Jedna z polskich uczelni wyższych została zaatakowana przez hakerów. Do incydentu doszło w nocy z 5 na 6 stycznia. Choć uniwersytet zapowiada, że nie będzie miał on wpływu na przebieg zajęć, to zagrożenia należy bagatelizować – sparaliżowana została znaczna część infrastruktury.
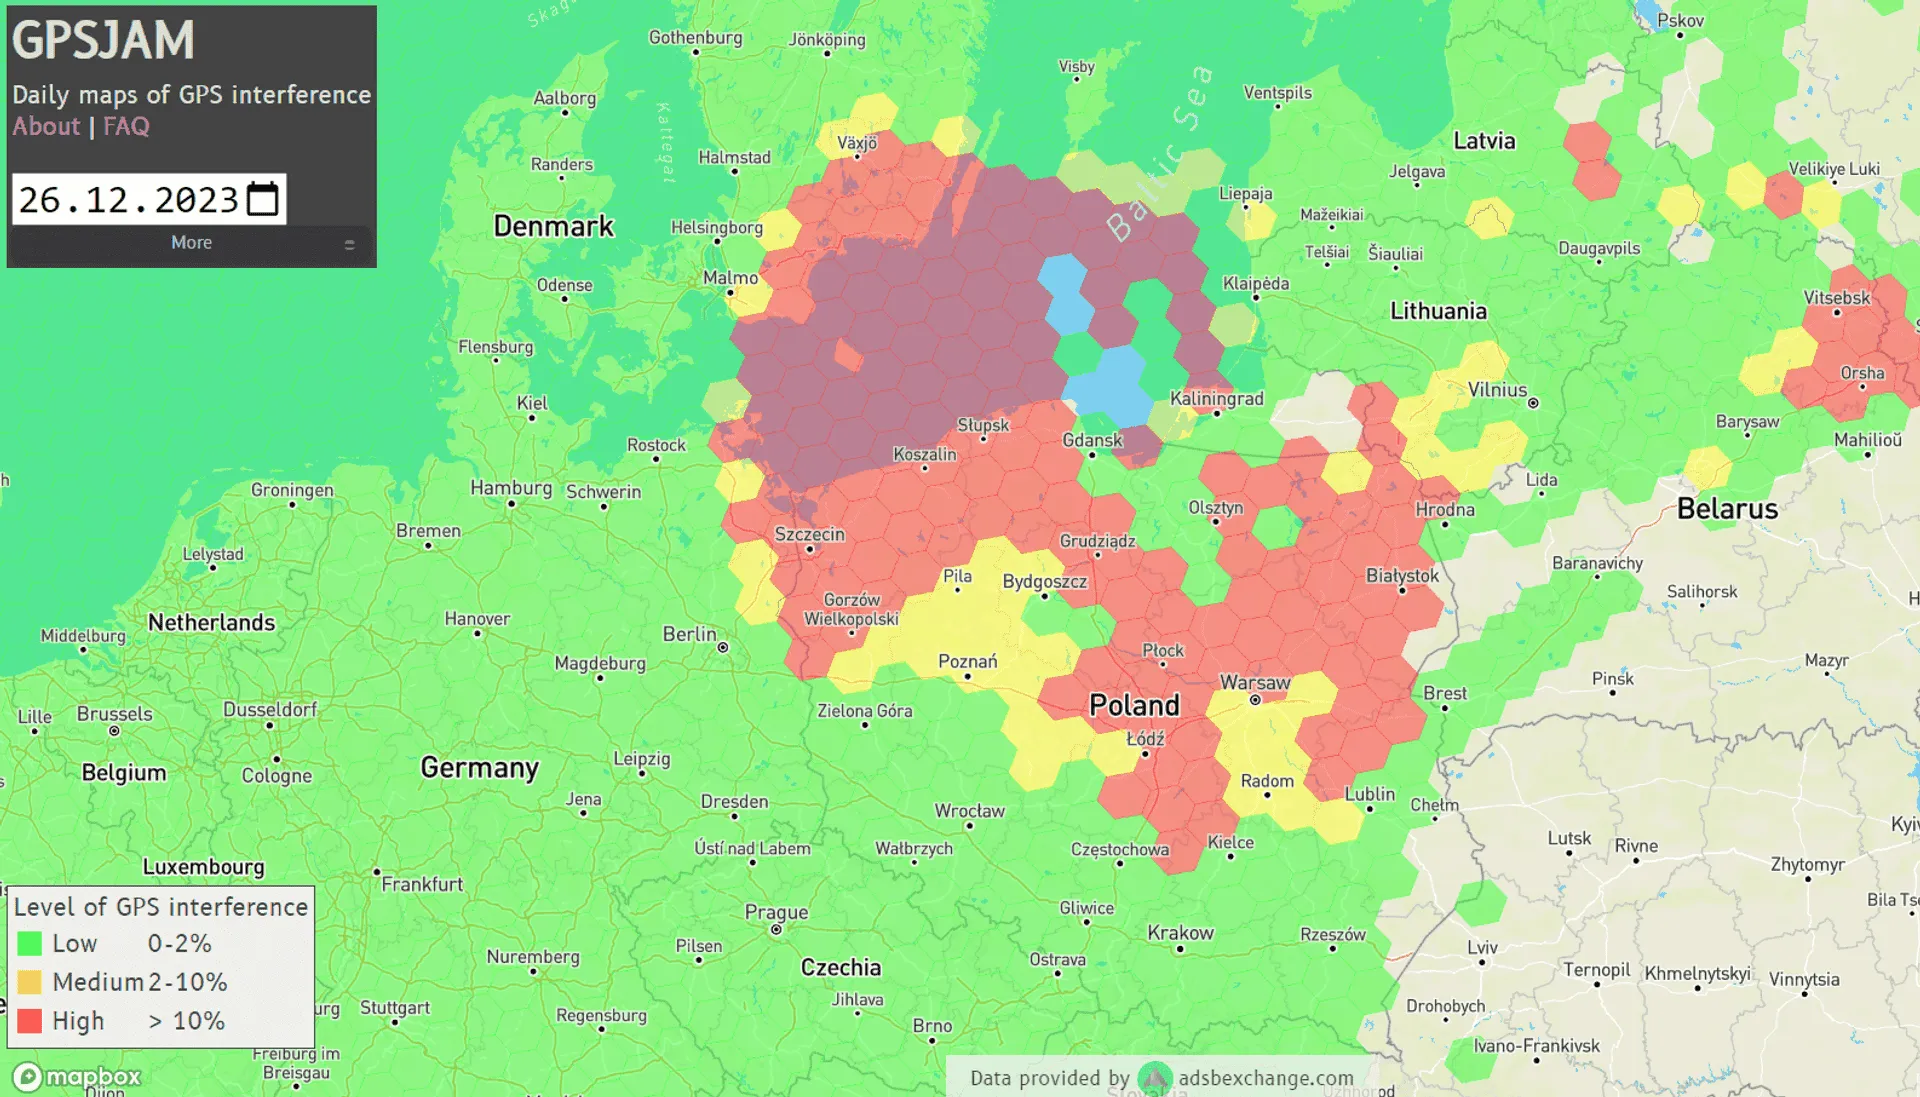
Coraz więcej wiemy o przyczynach anomalii w działaniu GPS, jaki został dostrzeżony pod koniec grudnia. Wówczas zakłócenia zaobserwowano w wielu państwach rejonu południowego Bałtyku, w tym w północnej części Polski. Potwierdzają się wcześniejsze domysły, według których awarie były spowodowane celowym działaniem ludzkim.
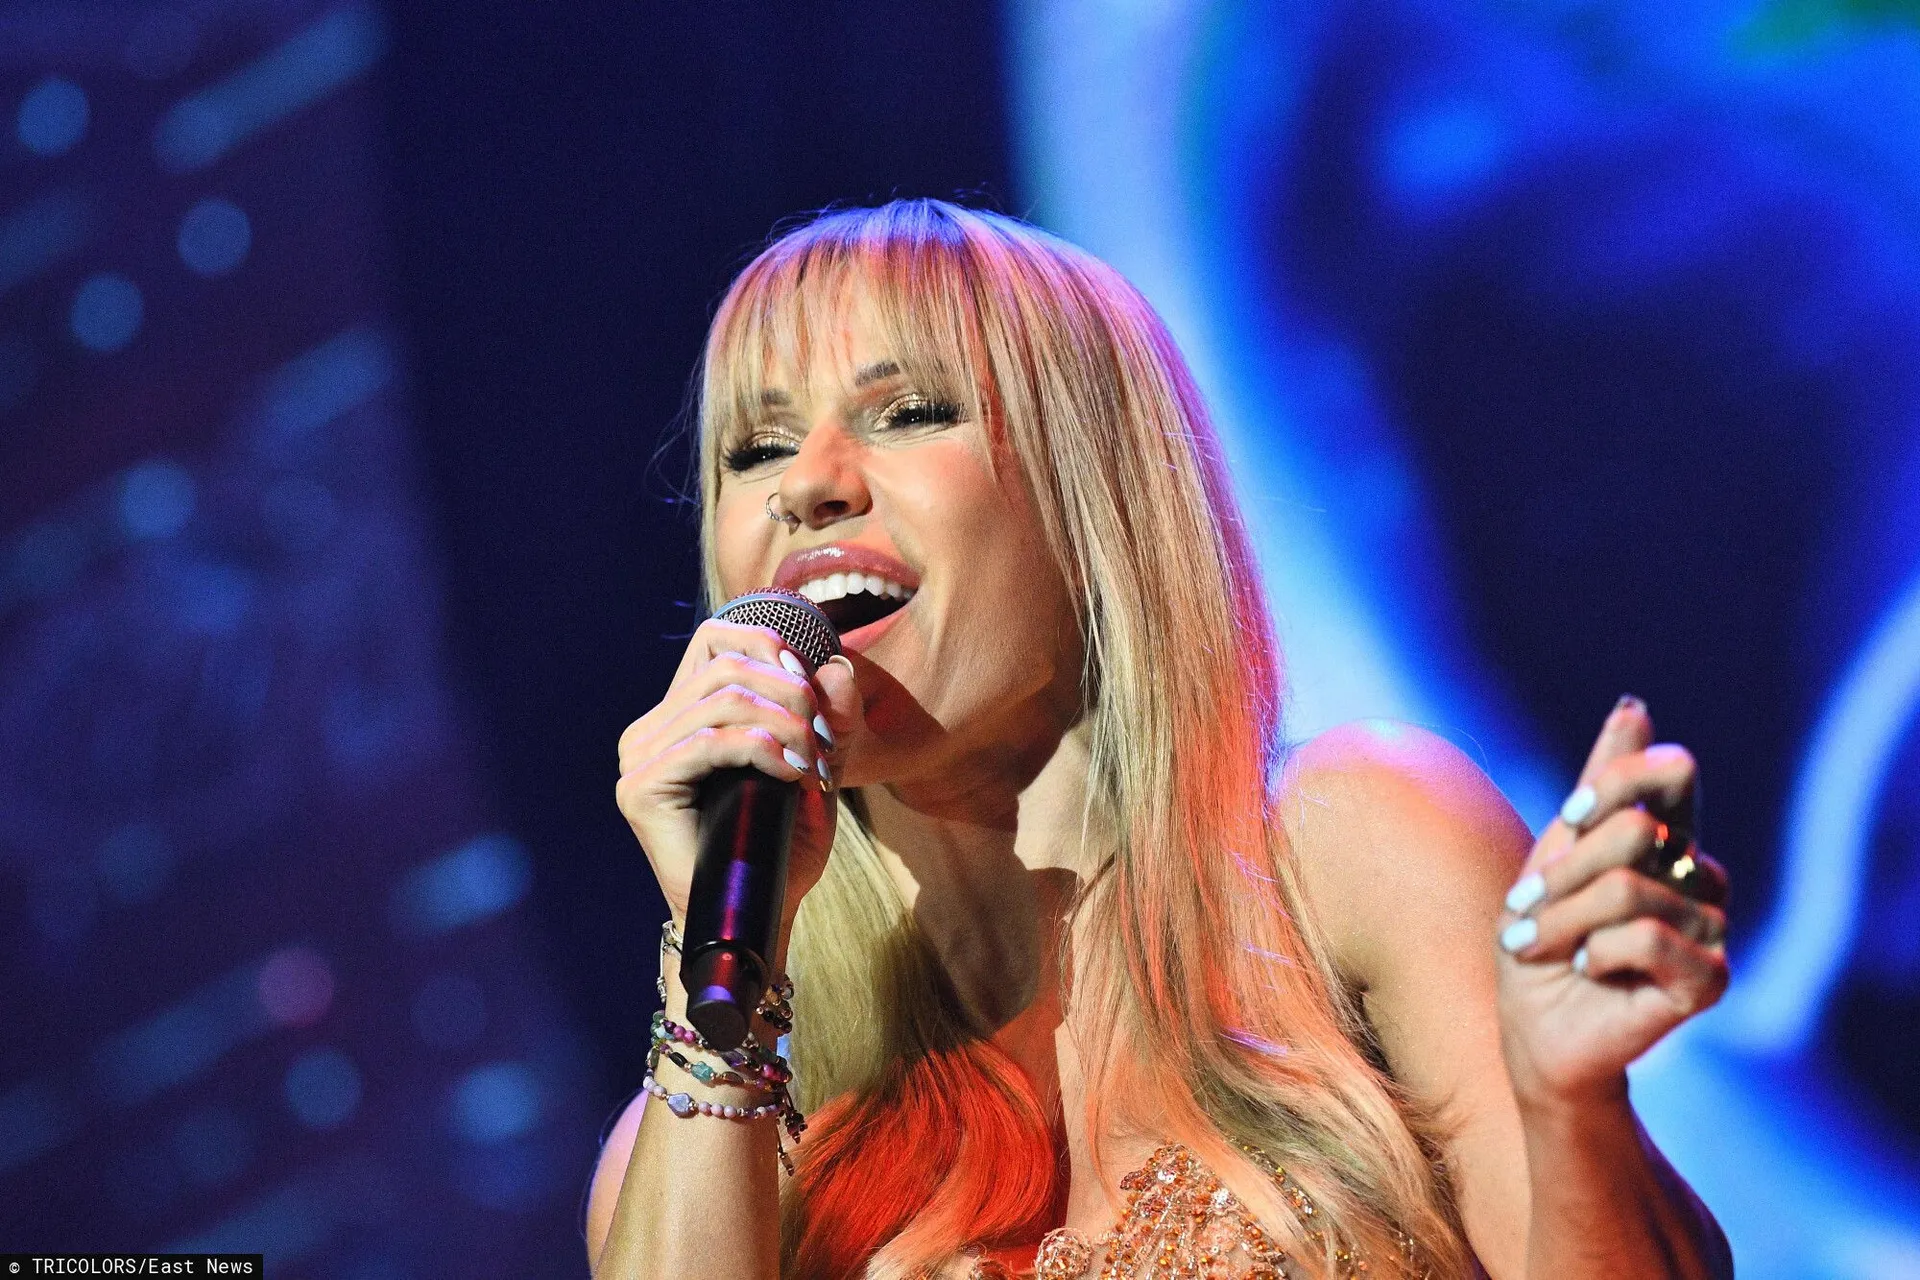
Po raz kolejny tożsamość rozpoznawalnej osoby jest wykorzystywana do przeprowadzania oszustw w Sieci. Tym razem kampania realizowana jest na Facebooku, a dla jej uwiarygodnienia użyty został wizerunek Dody. Uwagę zwraca duże zainteresowanie internautów, co zapowiada kłopoty.
Trwa nowa kampania phishingowa, której celem są przede wszystkim osoby zarządzające domenami wykupionymi u największego polskiego operatora. Choć taki scenariusz nie jest nowy, to zwraca się uwagę na nietypowy sposób manipulacjami adresami oraz… pomyłkami napastników.
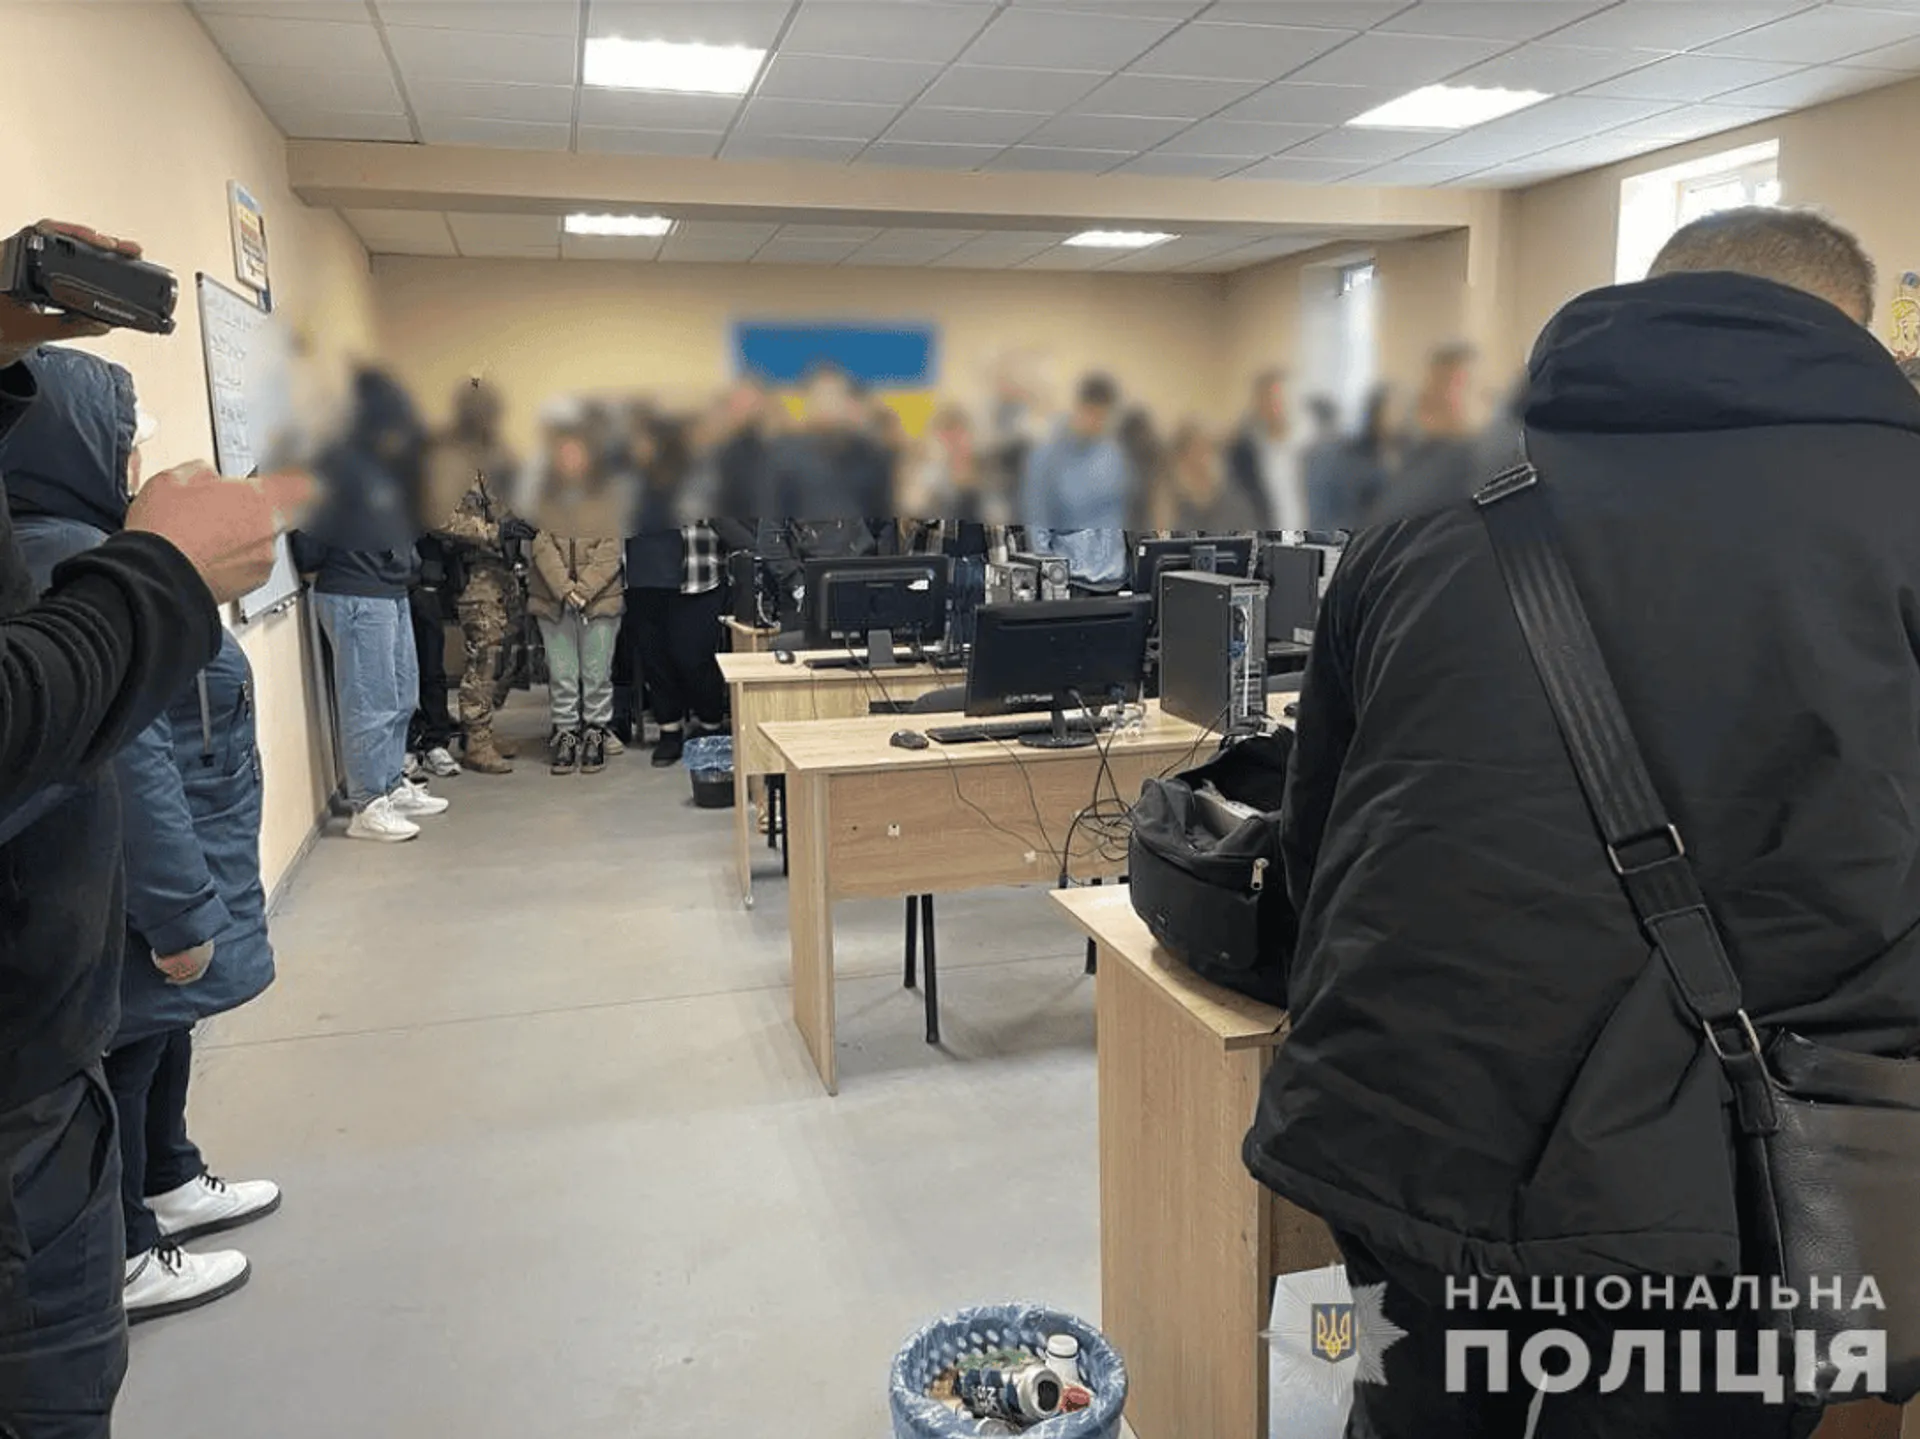
Ukraińska policja poinformowała o rozbiciu ogromnej sieci call center, której pracownicy dokonywali oszustw telefonicznych. Placówki były rozsiane po całej Ukrainie, a ofiarami oszustów byli także mieszkańcy Unii Europejskiej.
Spływają już pierwsze raporty podsumowujące działalność grup cyberprzestępczych w minionym 2023 roku. Szczególną uwagę warto poświęcić zagrożeniu stanowionym przez oprogramowanie ransomware, które po wielkich kampaniach z poprzednich lat zdaje się być wykorzystywane mniej aktywnie. Czy słusznie?
Nastrój świąt udzielił się różniej społeczności hakerskiej zgromadzonej na jednym z darknetowych forów. Niestety okazane „miłosierdzie” przybrało szkodliwą formę. Skradzione dane internautów, za których udostępnienie pobierano opłaty, zostały przez nich udostępnione za darmo i mogą być wykorzystane do ataków przez innych cyberprzestępców.
By zostać ofiarą cyberprzestępców, nie trzeba nawet korzystać z internetu. Przekonała się o tym mieszkanka powiatu bielskiego, którą wyłącznie w wyniku rozmów telefonicznych okradziono na 160 tys. złotych. W tym przypadku oszuści byli wyjątkowo perfidni.
Trwa kolejna szeroko zakrojona kampania phishingowa wycelowana w Polaków. Napastnicy podszywają się pod jedną z największych firm kurierskich działających w kraju, a do ataku wykorzystywane są SMS-y i fałszywe strony internetowe.
Liczba i złożoność kampanii phishingowych rośnie już nawet nie z roku na rok, lecz z miesiąca na miesiąc. Mimo to trudno stwierdzić, abyśmy dysponowali wieloma narzędziami, które pomagałaby identyfikować próbę oszustwa. Postanowił zmienić to producent uznanych antywirusów, firma Bitdefender.
W 2022 roku doszło do włamania na serwery producenta gier Rockstar Games i kradzieży ogromnej ilości danych, co poskutkowało ujawnieniem filmów i zrzutów ekranu z wczesnych faz prac nad GTA VI. W ostatnim czasie zapadł wyrok w tej sprawie, co jednak pociągnęło za sobą kolejne skutki – opublikowany został kod źródłowy GTA V.
Europol poinformował o zatrzymaniu grupy, która na ogromną skalę kradła dane kart płatniczych w sieci. Dane przechwytywane były w sklepach internetowych, których administracja w ogóle nie zdawała sobie sprawy z procederu. Informacje trafiały później na sprzedaż w darknecie.
Polski krajobraz cyberzagrożeń właśnie „wzbogacił” się o nowego, groźnego szkodnika. Pikabot to rozbudowane złośliwe oprogramowanie tworzące w komputerze ofiary tylną furtkę, dzięki której nawiązywana jest łączność z serwerami napastników. Zagrożeni są zarówno zwykli użytkownicy, jak i przedsiębiorstwa i instytucje.
GTA VI to w tej chwili jedna z najbardziej wyczekiwanych growych premier. Twórcy gry z firmy Rockstar znani są walki z wszelkimi przedpremierowymi przeciekami, co jednak nie zawsze im zapobiega. Dziś wyrok w sprawie włamania do infrastruktury Rockstara i publikacji skradzionych stamtąd materiałów usłyszał odpowiedzialny za to haker.
Pod koniec listopada poinformowano, że doszło do włamania na serwery ALAB laboratoria. Aby tego dowieść, napastnicy opublikowali dane 54 tys. pacjentów i zapowiedzieli kolejne działania, jeśli ALAB nie zgodzi się opłacić okupu. Niestety, do sieci trafiła kolejna paczka skradzionych informacji.
Czytelnicy jednego z biznesowych serwisów otrzymali w ostatnim czasie maile, które okazały się próbą oszustwa. Sytuacja jest tym poważniejsza, że użyto do niego prawdziwe domeny wykorzystywane do dystrybucji newsletterów. Jak zidentyfikować niebezpieczne maile i jakie działania podjąć?
Wydana została już grudniowa aktualizacja systemów Windows. Jest ona oznaczona jako KB5033375 i jest dostępna dla wszystkich, nie tylko dla kanałów wczesnego dostępu. Niestety i tym razem Microsoft nie ustrzegł się błędów – część użytkowników zgłasza, że po jej instalacji napotykają poważne problemy z działaniem systemu.
Posiadacze iPhone’ów w całym kraju zgłaszali w ciągu ostatnich tygodni problemem z działaniem ich urządzeń, zwłaszcza w miejscach publicznych. iPhone’y zawieszały się szczególnie często w warszawskim metrze. Apple przyjrzało się problemowi i znalazło rozwiązanie.
Przejęcia łańcuchów dostaw oprogramowania to jedne z najtrudniejszych do identyfikacji i zatrzymania ataków na cyberbezpieczeństwo. Niejednokrotnie już mogliśmy się przekonać, że w ich przypadku skala naruszeń może być katastrofalna. Polski CERT oraz SKW ogłosiły, że udało się zatrzymać taki atak zorganizowany przez grupę działającą na zlecenie rosyjskiej Służby Wywiadu Zagranicznego.
Gdy nowy rząd Donalda Tuska uzyska wotum zaufania, powołany zostanie nowy minister cyfryzacji. Stanowisko to piastował będzie Krzysztof Gawkowski z Nowej Lewicy, który będzie równolegle pełnił obowiązki wicepremiera.
Oszustwa internetowe każdego dnia zbierają ogromne żniwo, szczególnie wśród osób starszych i posiadających niewielką wiedzę na temat sposobów działania cyberprzestępców. Przestępcy nierzadko podszywają się pod znajomych ofiary, czym usypiają jej czujność. Jak chronić się przed wyłudzeniami i innymi niebezpieczeństwami? Podpowiadamy.
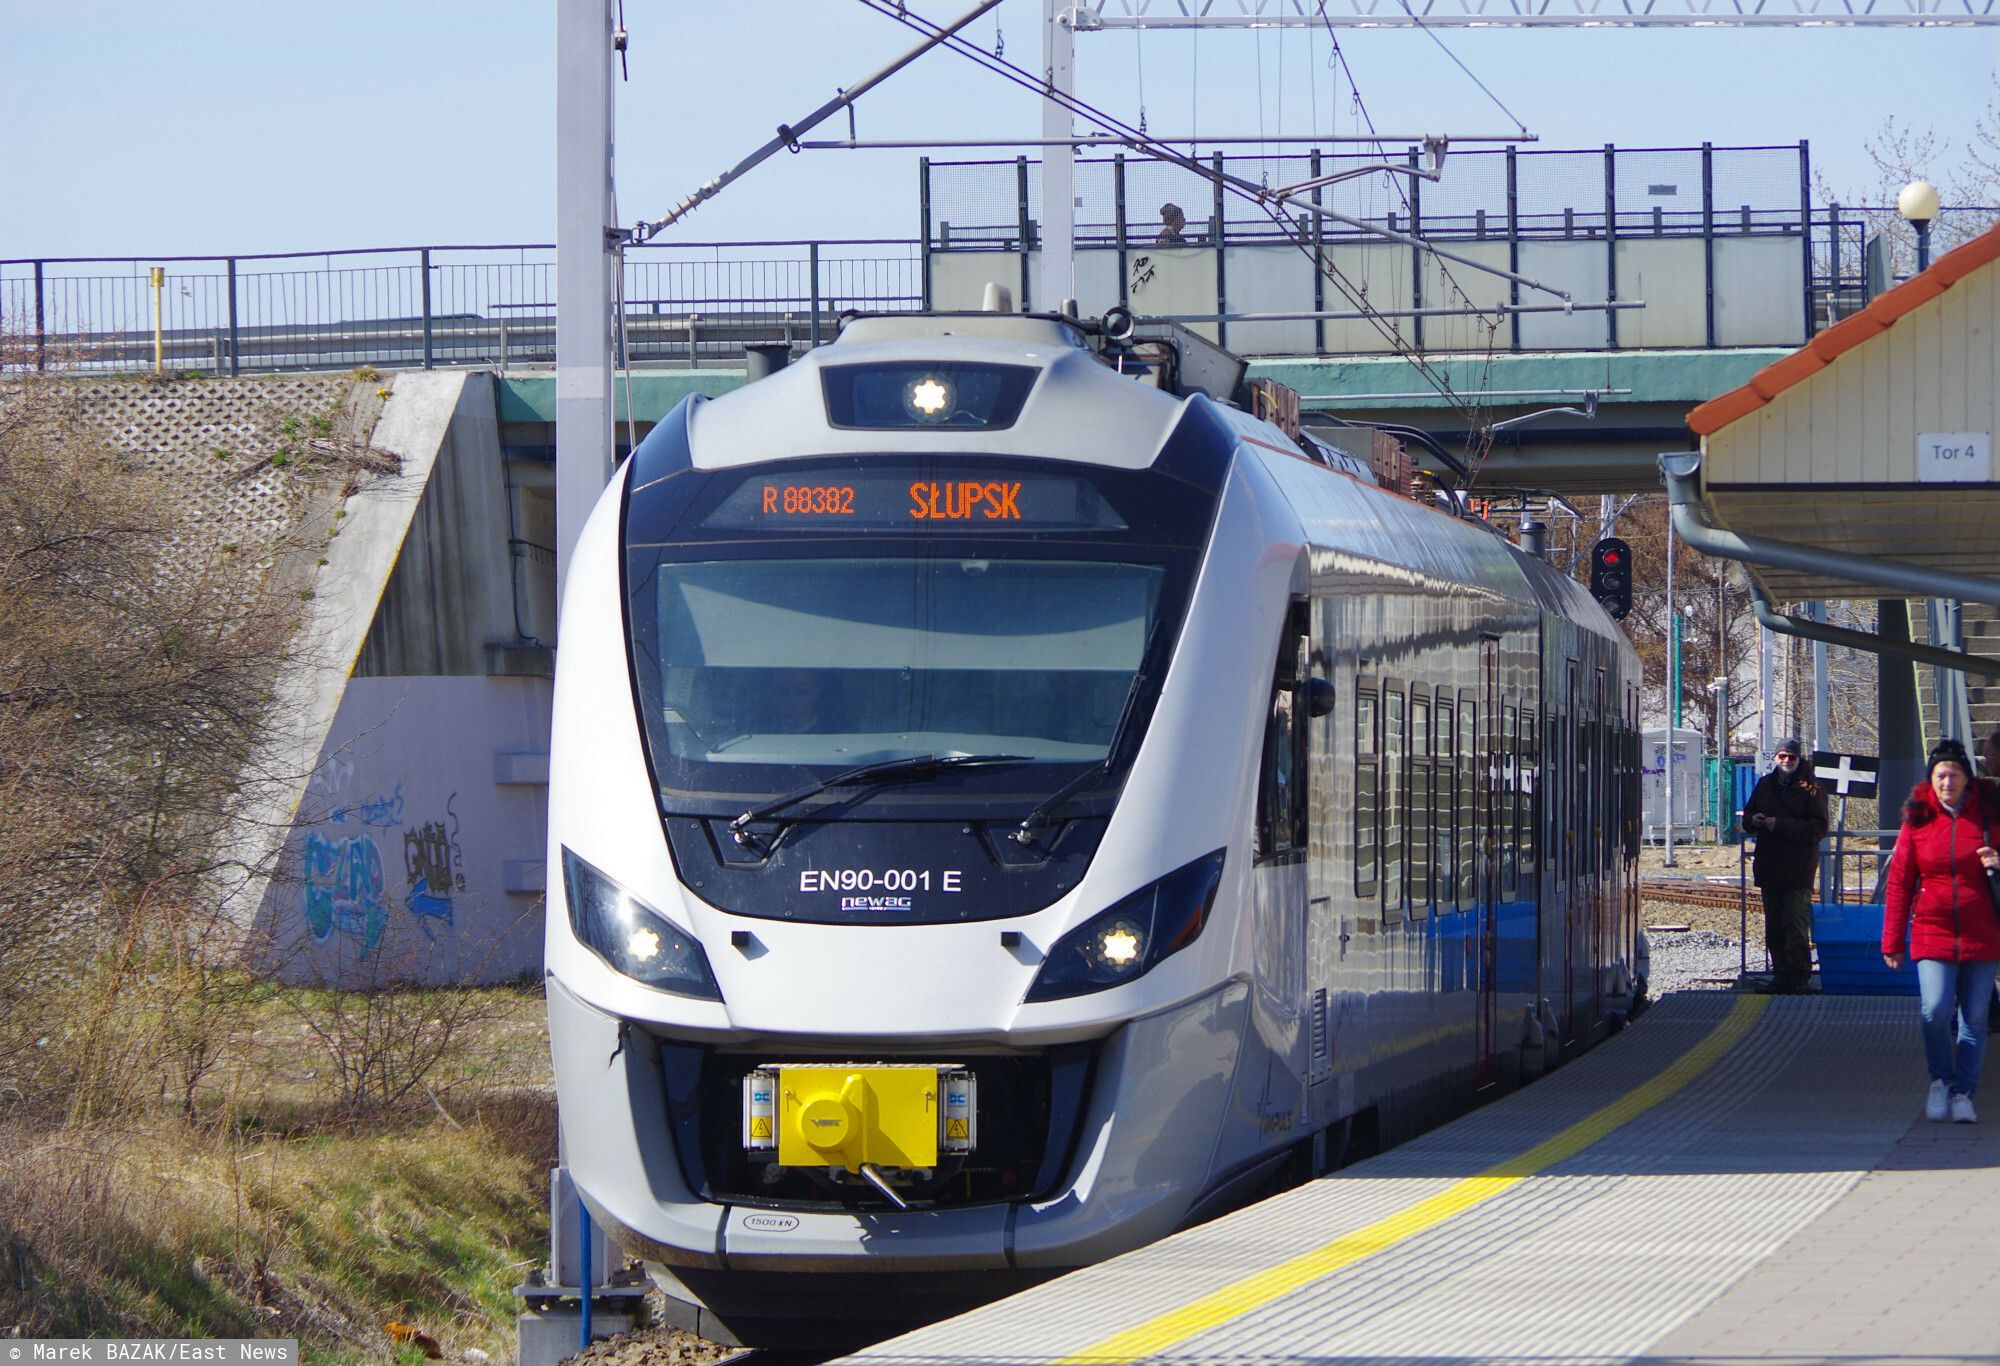
Nie cichnie sprawa oskarżeń, jakie padły pod adresem producenta pociągów Newag. Miał on umyślnie unieruchamiać swoje pociągi z użyciem modyfikacji w oprogramowaniu. Newag opublikował właśnie obszerne oświadczenie w tej sprawie.
Nie jest potrzebne oprogramowanie klasy niesławnego Pegasusa, by służby mogły śledzić obywateli – wystarczą do tego funkcje mobilnych systemów operacyjnych, Androida i iOS-a. Zapytanie jednego z amerykańskich senatorów poskutkowało ujawnieniem nowych informacji o śledzeniu obywateli z użyciem powiadomień push.
Informacja o tym, że firma Newag umyślnie unieruchamiała swoje pociągi Impuls znajduje kolejne potwierdzenia. W sprawie wypowiedział się Janusz Cieszyński, były minister cyfryzacji, który przyznał, że sprawa jest mu znana od maja.
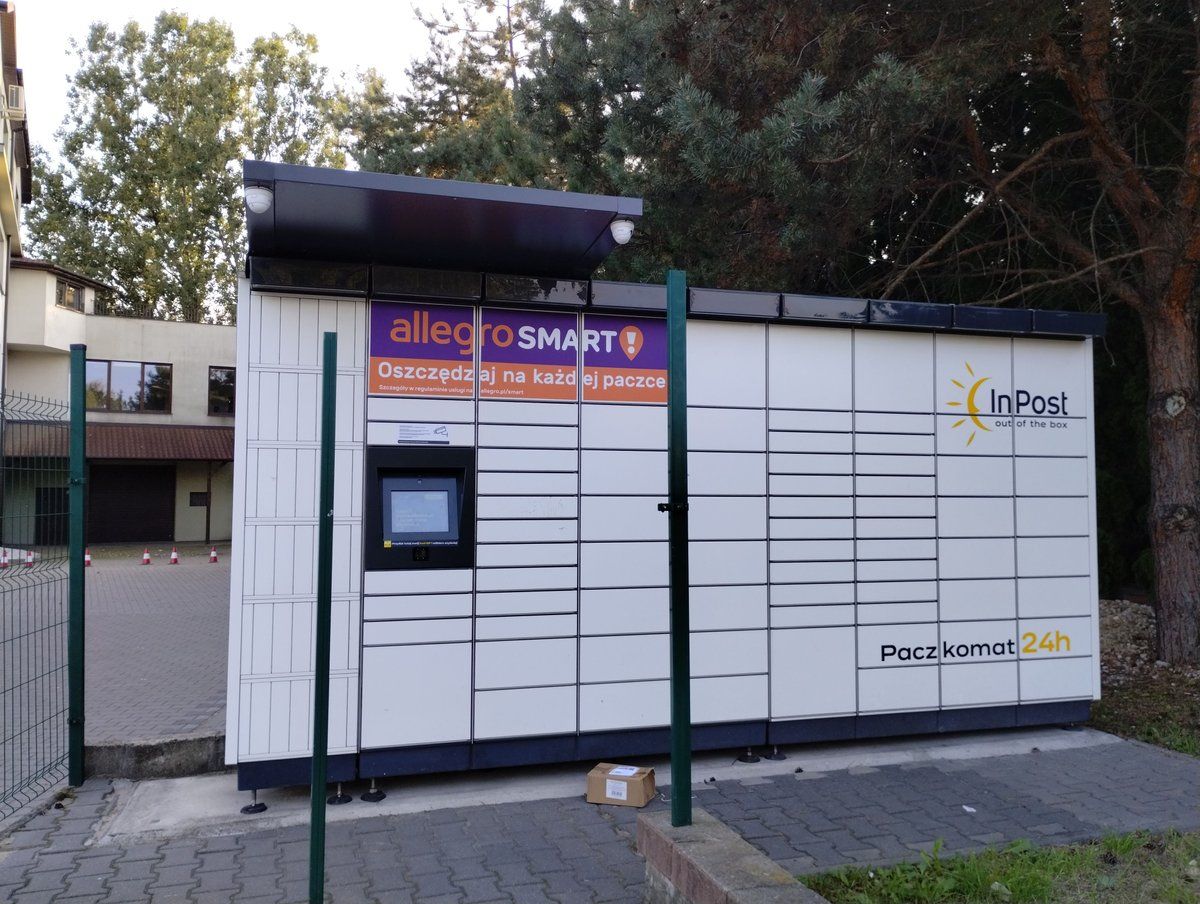
Okres przedświąteczny to czas zwiększonej liczby ataków na cyberbezpieczeństwo, w których napastnicy podszywają się pod firmy kurierskie. Zwiększone zainteresowanie zakupami w Sieci może zmniejszać czujność użytkowników. Właśnie zidentyfikowano kolejną kampanię, tym razem napastnicy podszywają się pod firmę kurierską InPost.
Choć za sprawą bezprzewodowego dostępu do internetu świadczonego przez operatorów telekomunikacyjnych publiczne sieci Wi-Fi nie odgrywają już tak ważnej roli niż jeszcze kilka lat temu, to nadal w pewnych sytuacjach dostęp do nich może być kluczowy. Niestety, publiczne Wi-Fi może okazać się źródłem wielu zagrożeń.