Cyberbezpieczeństwo
CERT, organizacja monitorująca ruch w internecie, zespół specjalistów reagujących na zdarzenia naruszające bezpieczeństwo, publikuje raport zbiorczy za 2023 r. W minionym roku w Polsce odnotowano rekordową liczbę fałszywych stron internetowych. W linki oszustów kliknęło ponad 5 milionów Polaków.
Policja przekazała, że doszło do zatrzymania 15 osób, które podejrzewa się o dokonanie licznych oszustw. Oskarżeni mieli realizować różne warianty przestępstw i byli dobrze zorganizowani. Według szacunków funkcjonariuszy podejrzani mogli w ten sposób spowodować straty rzędu 350 tys. zł.
Doszło do kolejnego wycieku z placówki świadczącej usługi medyczne. Tym razem chodzi o łódzki All-Med. Nie jest to jednak incydent zupełnie nowy, lecz dalszy ciąg szeroko zakrojonego wycieku danych spowodowanego działalnością firmy dostarczającej przychodniom oprogramowanie.
Polska Policja informuje, że w Polsce odnotowano już przypadki prób dokonywania oszustw z użyciem klonowania głosów. Dzięki mechanizmom deep fake osoba dzwoniąca może brzmieć jak nasz bliski. Realizowany jest scenariusz, w którym osoby podszywające się i brzmiące jak bliscy przekonują, że brali udział w wypadku.
Mechanizmów utrudniających nieupoważniony dostęp do aplikacji mobilnych bankowości elektronicznych nigdy za wiele. PKO BP właśnie wprowadza kolejną warstwę ochrony, która jednak jest specyficzna - wymaga zgody klienta na śledzenie jego zwyczajów. Do serwisu internetowego iPKO trafia bowiem ochrona behawioralna.
Kolejne problemy Poczty Polskiej. Po trudnej sytuacji finansowej i perspektywie strajków przyszedł czas na Urząd Ochrony Danych Osobowych. Jego prezes, Mirosław Wróblewski, zwrócił się do spółki w sprawie gubienia przesyłek nadawanych przez administratorów danych.
Doszło do kolejnego wycieku danych z usługi streamingowej Roku. Już w kwietniu donoszono o incydencie w bezpieczeństwie informacji o relatywnie niewielkiej skali, a teraz administracja usługi donosi o kolejnym. Tym razem wyciekły dane setek tysięcy kont.
Szczeciński system obsługujący strefy płatnego parkowania został skutecznie zaatakowany przez hakerów. Nie chodziło jednak utrudnienie jego działania, wręcz przeciwnie. Wszystkie wpłaty od kierowców po włamaniu trafiały na konta napastników.
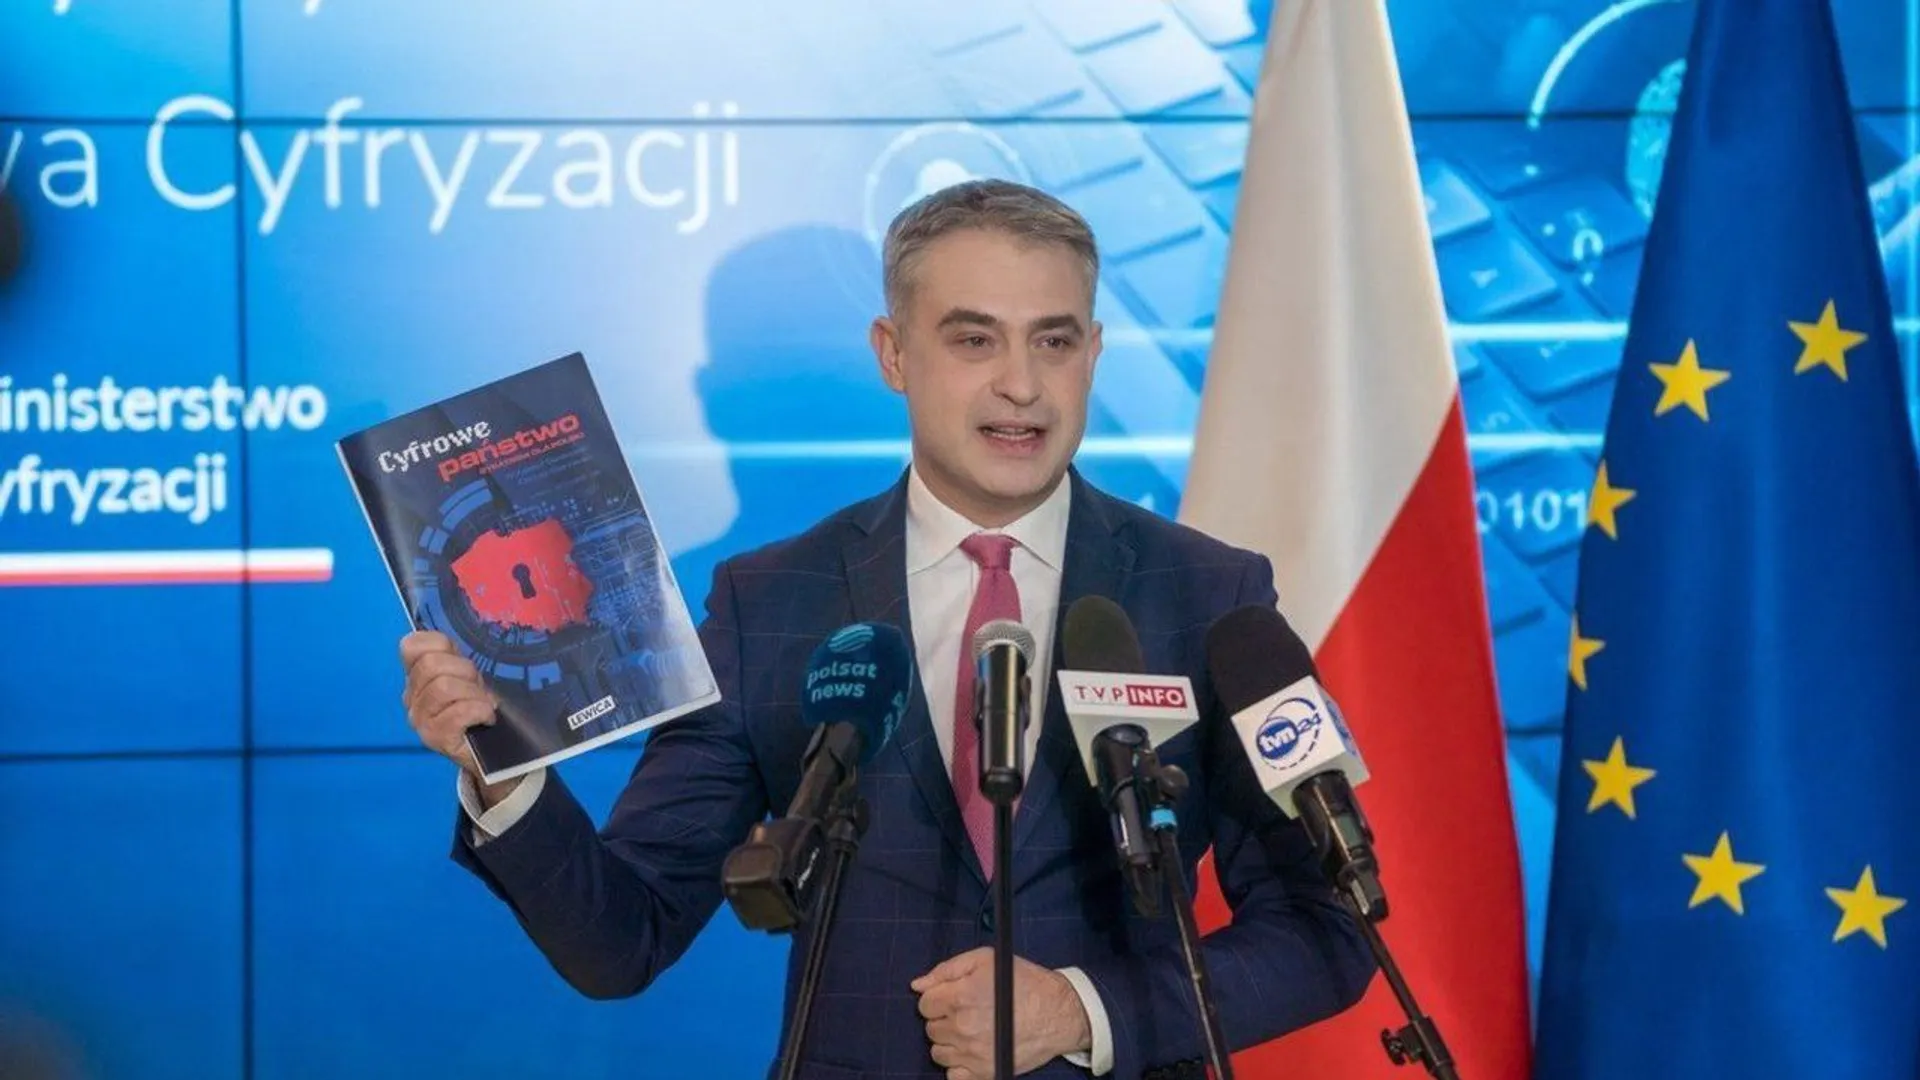
Gdy przed sejmowymi komisjami śledczymi trwają przesłuchania m.in. w sprawie nadużyć oprogramowania Pegasus, ministerstwo cyfryzacji pracuje nad inną formą “inwigilacji” społeczeństwa. Chce wymusić na producentach szyfrowanych komunikatorów dzielenie się metadanymi.
Zapadł wyrok w sprawie oszustwa internetowego, w wyniku którego w imieniu internautki, po przekazaniu przez nią danych, wyłudzono z Santander Baku kredyt w wysokości 10 tys. zł. Bank konsekwentnie odrzucał reklamację ofiary oszustwa, jednak sąd orzekł na jej korzyść. Podobnych spraw może być wkrótce znacznie więcej.
Liczba prób wyłudzeń pieniędzy z użyciem czyjejś tożsamości rośnie szybciej niż świadomość obywateli w obszarze bezpieczeństwa danych. Również najnowsze dane potwierdzają negatywny trend - w ostatnim kwartale liczba incydentów była najwyższa w 16-letniej historii badań.
Na Facebooku trwa wyjątkowo perfidna kampania phishingowa adresowana do osób, które już raz padły ofiarą oszustwa. Pod szyldem fikcyjnej kancelarii prawniczej ofiarom phishingu oferowana jest rzekoma pomoc, która w rzeczywistości okazuje się kolejnym cyberprzestępstwem.
CERT Polska potwierdził, że w marcu doszło do cyberataku na polską infrastrukturę. Zaatakowane zostały systemy oczyszczalni ścieków Wydminy. To element większej kampanii, która jednak nie wyrządziła poważnych szkód. Analitycy podkreślają, że ma ona przede wszystkim funkcję propagandową.
Cyberprzestępcy są mistrzami w wykorzystywaniu bieżących trendów, wydarzeń czy popularności konkretnych osób do w działalności zmierzającej do swojej działalności. Kwestią czasu było, aż zaprzęgną do oszustw i wyłudzeń nadchodzące wydarzenia sportowe, w pierwszej kolejności Euro 2024.
Wyniki badania Cisco Cybersecurity Readiness Index 2024.Najważniejsze informacje:Zaledwie 2 proc. działających w Polsce przedsiębiorstw ma wystarczająco wysoki – „dojrzały” – poziom gotowości na współczesne zagrożenia cybernetyczne.66 proc. uczestników badania Cisco oceniło, że incydent związany z cyberbezpieczeństwem może zakłócić działalność ich organizacji w perspektywie najbliższych 12-24 miesięcy.W związku z tym, 92 proc. firm zamierza zwiększyć swoje budżety na cyberbezpieczeństwo w okresie najbliższych 12-24 miesięcy.
Z Zakładu Ubezpieczeń Społecznych wyciekły dane płatników. Sprawę skierowano do prokuratury, a także do Urzędu Ochrony Danych Osobowych. Wyciek został potwierdzony przez rzecznika ZUS-u, który wystosował ważny komunikat do płatników.
Wycieki danych stały się naszą smutną codziennością - w ciągu kilku ostatnich tygodni można odnotować przynajmniej dwa bardzo poważne kradzieże informacji o polskich klientach i użytkownikach. Zaskoczenie może budzić jednak fakt, że dane te bywają pozyskiwane w bardzo niecodziennym celu przez nastolatków.
Google opracowało ważną nowość w przeglądarce Chrome, która może przełożyć się na ochronę przed częścią cyberataków. Ciasteczka przechowujące dane wrażliwe dane o użytkowniku są odtąd znacznie lepiej chronione.
Gdański zarząd Centralnego Biura Zwalczania Cyberprzestępczości poinformował o rozbiciu grupy przestępczej działającej w internecie. Za pośrednictwem serwisów sprzedażowych mieli dokonywać wyłudzeń z użyciem systemu BLIK. Wskutek ich działań pieniądze straciło co najmniej 300 osób.
Centralne Biuro Zwalczania Cyberprzestępczości poinformowało o zatrzymaniu 7 osób działających na jednym z portali ogłoszeniowych, gdzie oferowali sprzedaż samochodów. Ofiary wpłacały wysokie zaliczki, jednak pojazdy nigdy do nich nie docierały. Oszuści mogli w ten sposób pozyskać ponad 1 mln zł.
W ostatnich tygodniach popularność zdobyły prób oszustw phishingowych, w których napastnicy podszywają się pod miejskie spółki obsługujące transport publiczne. Na Facebooku pojawiają się atrakcyjne oferty, dzięki którym karty miejskie uprawniające do przejazdu można nabyć w wyjątkowo niskich cenach. Właśnie pojawiła się kolejna kampania.
Google Play nigdy nie słynęło ze skutecznych metod weryfikowania bezpieczeństwa dodawanych do sklepów aplikacji. Co prawda Google regularnie implementuje kolejne mechanizmy, które mają odsiewać złośliwe oprogramowanie, to jednak działa efekt skali – sklep jest wielki, więc relatywnie dużo w nim malware. Właśnie zostało zidentyfikowane kolejne.
Przyzwyczailiśmy się do tego, że przy każdym większym zakupie zachęcani jesteśmy do tego, by zarejestrować konto w usługach internetowych producenta. Niestety właśnie poinformowano o udanym ataku na jednego z producentów odzieży, który takie usługi prowadzi. Wyciekły dane klientów.
Dzięki kolejnym posiedzeniom komisji śledczej działającej w sprawie stosowania przez polskie służby oprogramowania szpiegującego Pegasus coraz więcej wiemy także o aspektach technicznych. W ogromnej mierze potwierdza się to, co o Pegasusie wiadomo od dawna i nie są to dobre wieści.
Airbnb, globalny potentat na rynku krótkoterminowego wynajmu, ogłosił przełomowe zmiany w swojej polityce dotyczącej kamery w wynajmowanych lokalach. W odpowiedzi na obawy dotyczące prywatności gości, firma stawia prywatność użytkowników jako priorytet. Nowe zasady mają na celu zapewnić większą jasność i bezpieczeństwo dla społeczności korzystającej z platformy.
Zdecydowaną większością głosów amerykańska Izba Reprezentantów zagłosowała za wprowadzeniem ultimatum wobec firmy ByteDance, czyli producenta TikToka. Powodem jest to, że ByteDance jest przedsiębiorstwem z siedzibą w Chinach i podlega nadzorowi Komunistycznej Partii Chin. To sprawia, że TikTok może zostać w USA całkowicie zablokowany.
Złe wieści płyną z Ministerstwa Cyfryzacji. Do pracowników resortu trafiły dziś maile zawiadamiające o wycieku ich danych – według niepotwierdzonych informacji wyciekły wrażliwe informacje wszystkich osób zatrudnionych przez Ministerstwo Cyfryzacji. Sprawa została już zgłoszona do Prezesa Urzędu Ochrony Danych Osobowych.
Jeden z największych banków w Polsce rozesłał wśród swoich klientów komunikat. Znajdziemy w nim ostrzeżenie przed falą ataków, w wyniku których można stracić pieniądze. Na szczęście jest sposób, aby się przed nimi ochronić dostępny w aplikacji mobilnej.