Cyberbezpieczeństwo
Cyfryzacja sprawiła, że wygoda i dostęp do danych jest na wysokim poziomie. Za tym idą jednak zagrożenia, z którymi mierzą się polskie systemy. Cyberbezpieczeństwo jest priorytetem, szczególnie w okresie napięć geopolitycznych. Nie zawsze udaje się jednak powstrzymać hakerów. Tym razem doszło do ataku na Urząd Miejski. Mieszkańcy usłyszeli apel w związku z ryzykiem kradzieży tożsamości.
“Doszło do incydentu z zakresu cyberbezpieczeństwa” – głosi komunikat księgarni z Grupy PNW, której systemy teleinformatyczne pozostają w piątek 25 lipca nieaktywne. Spółka Azymut sp. z o. o. tworzy Ogólnopolski System Dystrybucji Wydawnictw, w konsekwencji czego kolejne rynkowe podmioty przekazują informację swoim czytelnikom: “jest ryzyko naruszenia Twoich danych osobowych”.

“Nie mogę powiedzieć, gdzie to jest, ale mamy operacyjne centrum bezpieczeństwa, przy pomocy którego monitorujemy (cyber — przypis red.) ataki każdego dnia” – mówi CEO, prezes zarządu spółki P4, operatora sieci Play Keneth Campbell. Wymienia kierunki ataków i precyzuje, że tajne centrum monitorowania sieci rozwija się m.in. przy udziale polskich ekspertów z zakresu cyberbezpieczeństwa.
Według danych Związku Banków Polskich w Polsce co 40 minut ktoś posługujący się skradzioną tożsamością próbuje wyłudzić pieniądze od banków, zadłużając przy tym ofiarę. Mamy do dyspozycji kilka mechanizmów ochrony przed tym zagrożeniem, na czele z zastrzeżeniem numeru PESEL, jednak właśnie pojawiła się nowa usługa, która dodatkowo wzbogaca dotychczasowe możliwości.
Po ataku na krakowski szpital MSWiA znów mamy do czynienia z poważnym incydentem w cyberbezpieczeństwie. Tym razem zaatakowana została jedna z polskich frakcji politycznych. Wyciekły wrażliwe dane tysięcy osób, nie tylko członków, ale też zwolenników stronnictwa.
Wiadomość o zaległym rachunku na kwotę przekraczającą 2000 zł może zaniepokoić. W teorii lepiej “uregulować należność” jak najszybciej, by nie narazić się na odsetki i inne problemy prawne. W praktyce możemy stracić pieniądze nawet jeśli całkowicie zignorujemy zaległy rachunek.
Przestępcy internetowi nieustannie modyfikują swoje sposoby oszustwa, a teraz sięgnęli po nową, podstępną technikę. Wystarczy jeden nierozważny ruch, by stracić dostęp do konta bankowego. Jak działa ta metoda i dlaczego jest tak niebezpieczna?
Wicepremier, minister cyfryzacji Krzysztof Gawkowski poinformował w niedzielę, że szpital MSWiA w Krakowie stał się celem cyberataku. Służby odpowiedzialne za bezpieczeństwo cyfrowe pracują już na miejscu i zabezpieczają wszelkie ślady działalności przestępczej. Trwają starania o powrót instytucji do normalnego funkcjonowania.
„Prędzej po tym programie ludzie kupią gaśnicę, niż zainteresują się bezpieczeństwem w sieci”. W najnowszym odcinku Timeline Wojtek Kardyś rozmawia z Iwoną Pruszyńską, ekspertką w Centrum Cyberbezpieczeństwa i Infrastruktury NASK i Kamilem Porembińskim, ekspertem ds. cyberbezpieczeństwa. Jak się zabezpieczyć w Internecie, by nie stracić danych? Jakie są sposoby oszustów na wyłudzanie pieniędzy? Kto może stać się „ofiarą”? Jakie hasła należy ustawiać?
Cyberprzestępcy nieustannie udoskonalają swoje metody oszustw SMS-owych, podszywając się pod instytucje i wywierając presję na ofiarach. Często wystarczy chwila nieuwagi, by paść ofiarą manipulacji i narazić się na utratę danych lub pieniędzy. Na szczęście istnieją proste sposoby, by rozpoznać fałszywe wiadomości i skutecznie się przed nimi bronić. Jakie sygnały powinny wzbudzić czujność i jak reagować, by uniknąć zagrożenia?
Pasażerowie PKP nie mogą kupować biletów drogą elektroniczną. O awarii przewoźnik poinformował w mediach społecznościowych. Jak poinformowano, prace nad usunięciem awarii wciąć trwają. Za jej spowodowaniem mają natomiast stać „czynniki zewnętrzne”.
Materiały z udziałem dzieci produkowane masowo przez influencerów od lat zalewają sieć. Dlatego w Polsce rozpoczęła dyskusja o tym, jakie szkodliwe skutki może mieć tzw. sharenting, czyli dzielenie się w sieci intymnymi szczegółami rodzicielstwa oraz wykorzystywanie wizerunku dzieci do zarobku. Ministerstwo przymierza się do uregulowania przepisów w tej kwestii. Co ma się zmienić?
Policja ponawia ostrzeżenia przed znanym scenariuszem cyberprzestępczym. Niestety znów oszustwa inwestycyjne zebrały żniwo i tylko interwencja członka rodziny uchroniła mężczyznę z powiatu lubartowskiego przed stratą całości pieniędzy. Niestety, wcześniej zdążył już przelać dziesiątki tysięcy złotych.
Oszustwa inwestycyjne należą do tych, w których socjotechnika, umiejętność manipulowania ofiarą odgrywa największą rolę. Często są złożone: rozciągnięte w czasie i wieloetapowe. Przekonał się o tym mieszkaniem powiatu ciechanowskiego, który zamiast odzyskać utracone na początku pieniądze, stracił jeszcze większą kwotę.
Klienci Super-Pharm zostali poinformowani o incydencie, który może mieć poważne skutki dla ich prywatności. Atak hakerski umożliwił dostęp do danych osobowych, budząc pytania o bezpieczeństwo w sieci. Jakie informacje wyciekły i co to oznacza dla użytkowników?
Cyberprzestępcy nie ustają w wysiłkach, aby wykorzystać naiwność lub nieuwagę internautów. W najnowszym ostrzeżeniu, eksperci z CERT Orange Polska poinformowali o kolejnej kampanii phishingowej, która może dotknąć każdego z nas. Fałszywe e-maile podszywające się pod znane firmy lub instytucje to coraz powszechniejsza metoda oszustów. Jak nie dać się złapać na te podstępne sztuczki?
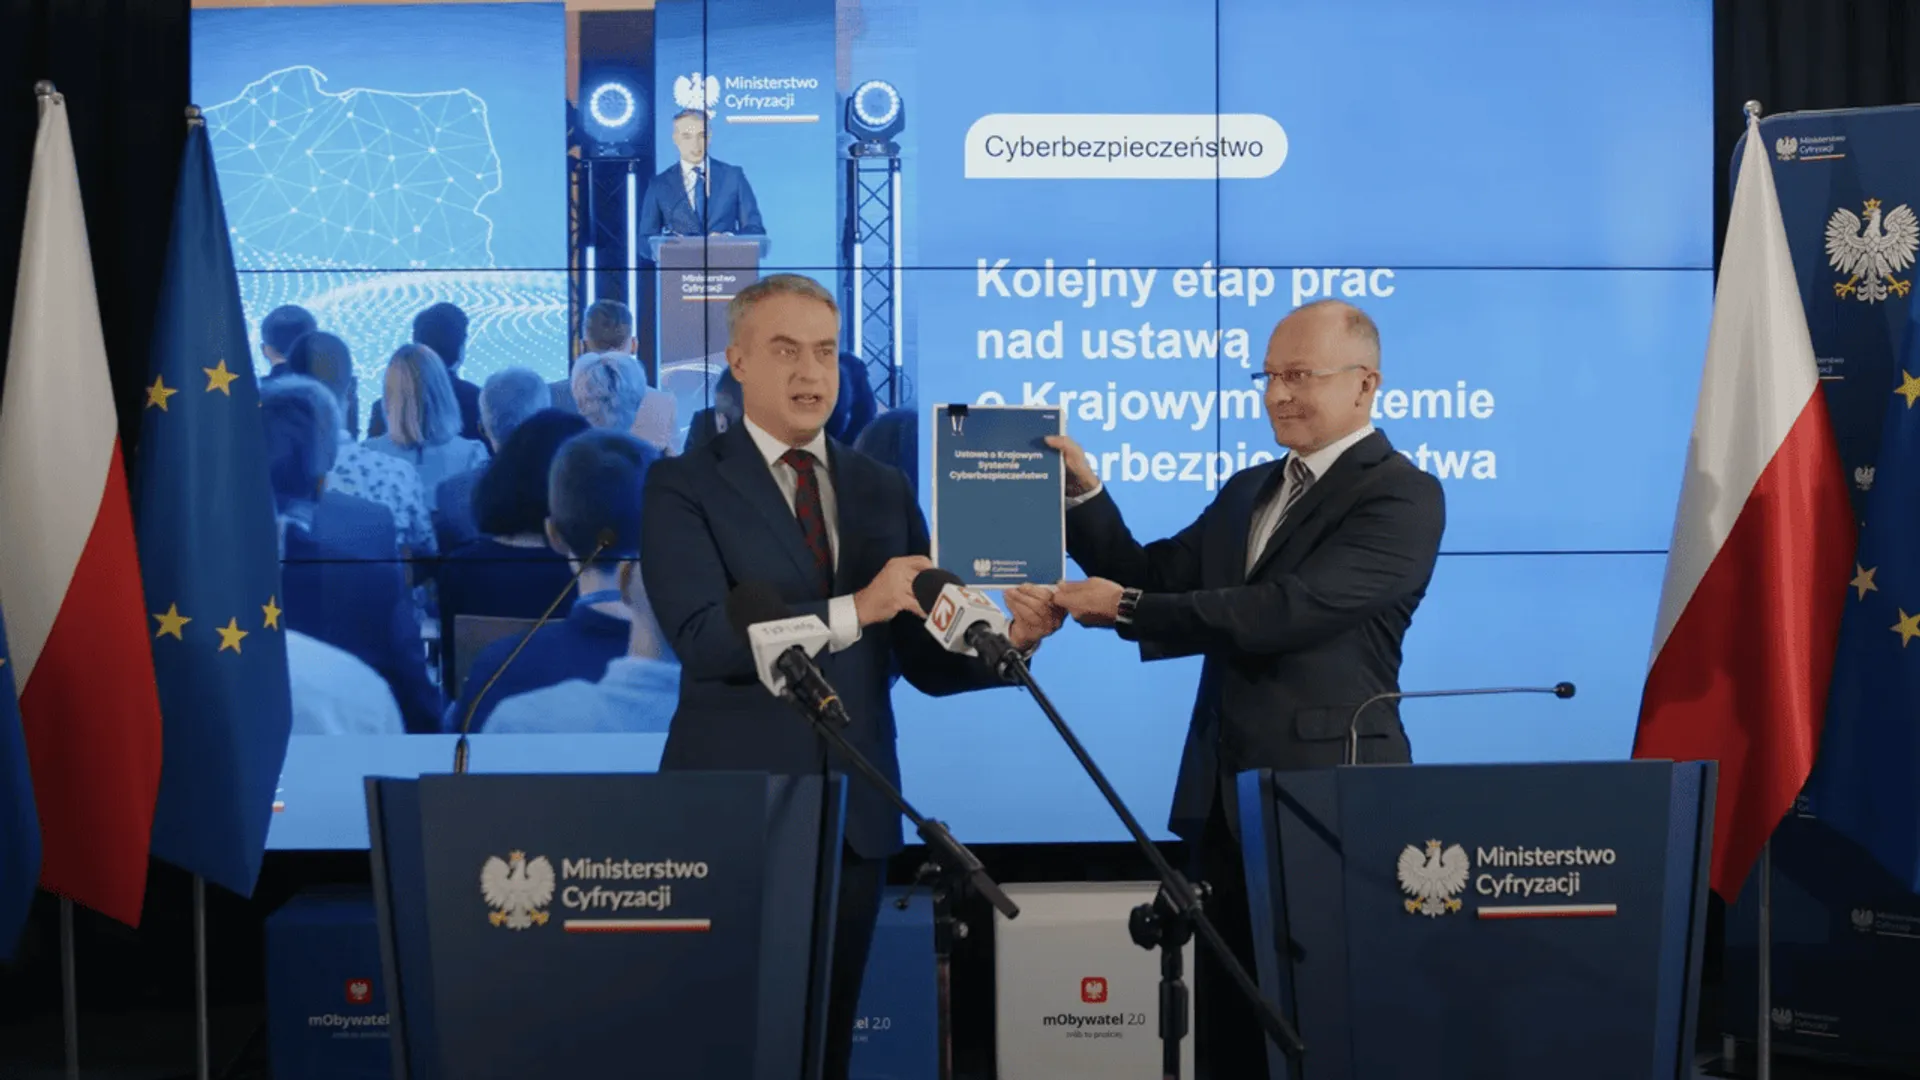
W XXI wieku wojna to nie tylko działania na froncie, ale też ataki cyberataki na infrastrukturę, czy próby paraliżu ważnych systemów internetowych przez hakerów. Unia chce chronić się przed takimi działaniami i dlatego we wszystkich krajach wprowadza nowe przepisy dotyczące bezpieczeństwa w sieci. Polski rząd ma już bardzo niewiele czasu na ich wdrożenie. Minister cyfryzacji Krzysztof Gawkowski zdradził, co wkrótce się zmieni.
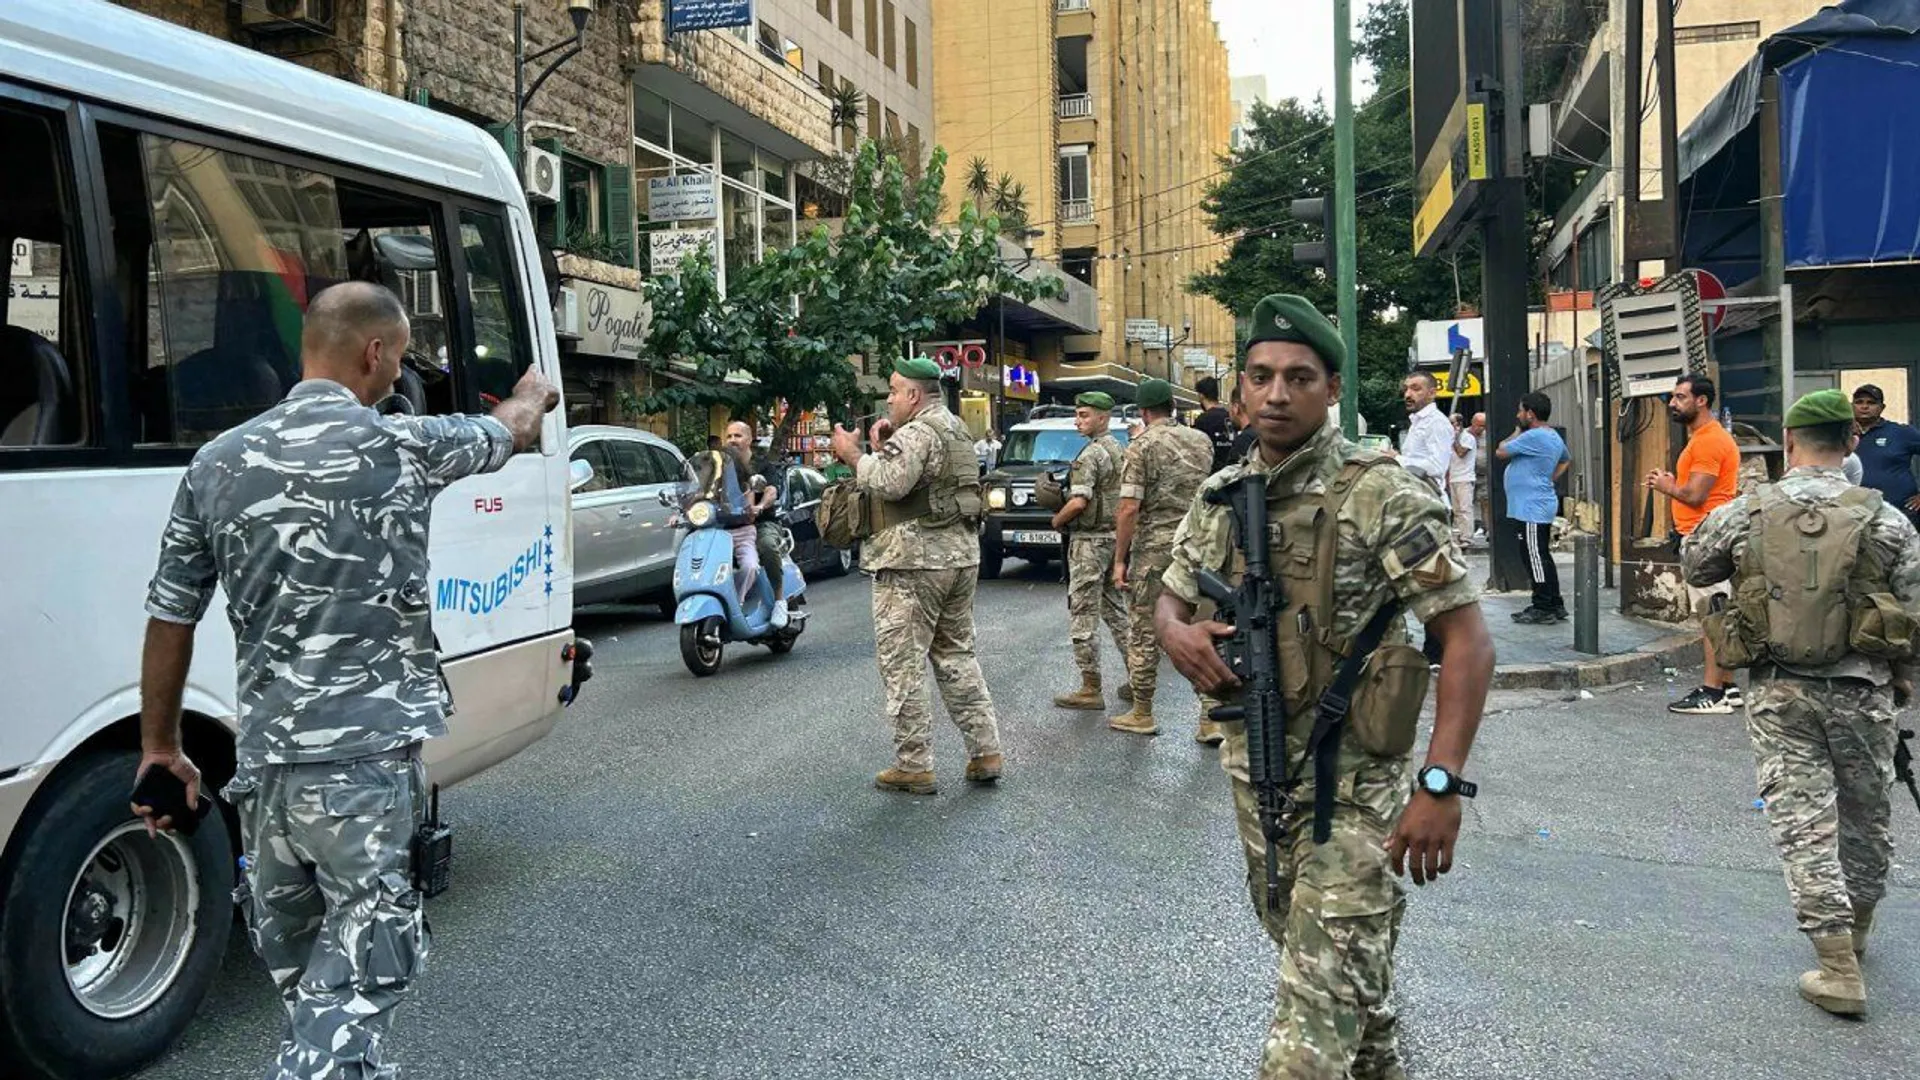
Służby Izraela jako pierwsze dokonały cyberataku skutkującego fizycznym zniszczeniem infrastruktury wroga - w 2011 r. dokonały z użyciem malware Stuxnet sabotażu irańskiego programu atomowego. Dziś po raz drugi zapisują się w historii cyberwojny - członkowie Hezbollahu w Libanie zostali zaatakowani z użyciem własnych pagerów, które Żydzi mieli zdalnie doprowadzić do wybuchu.
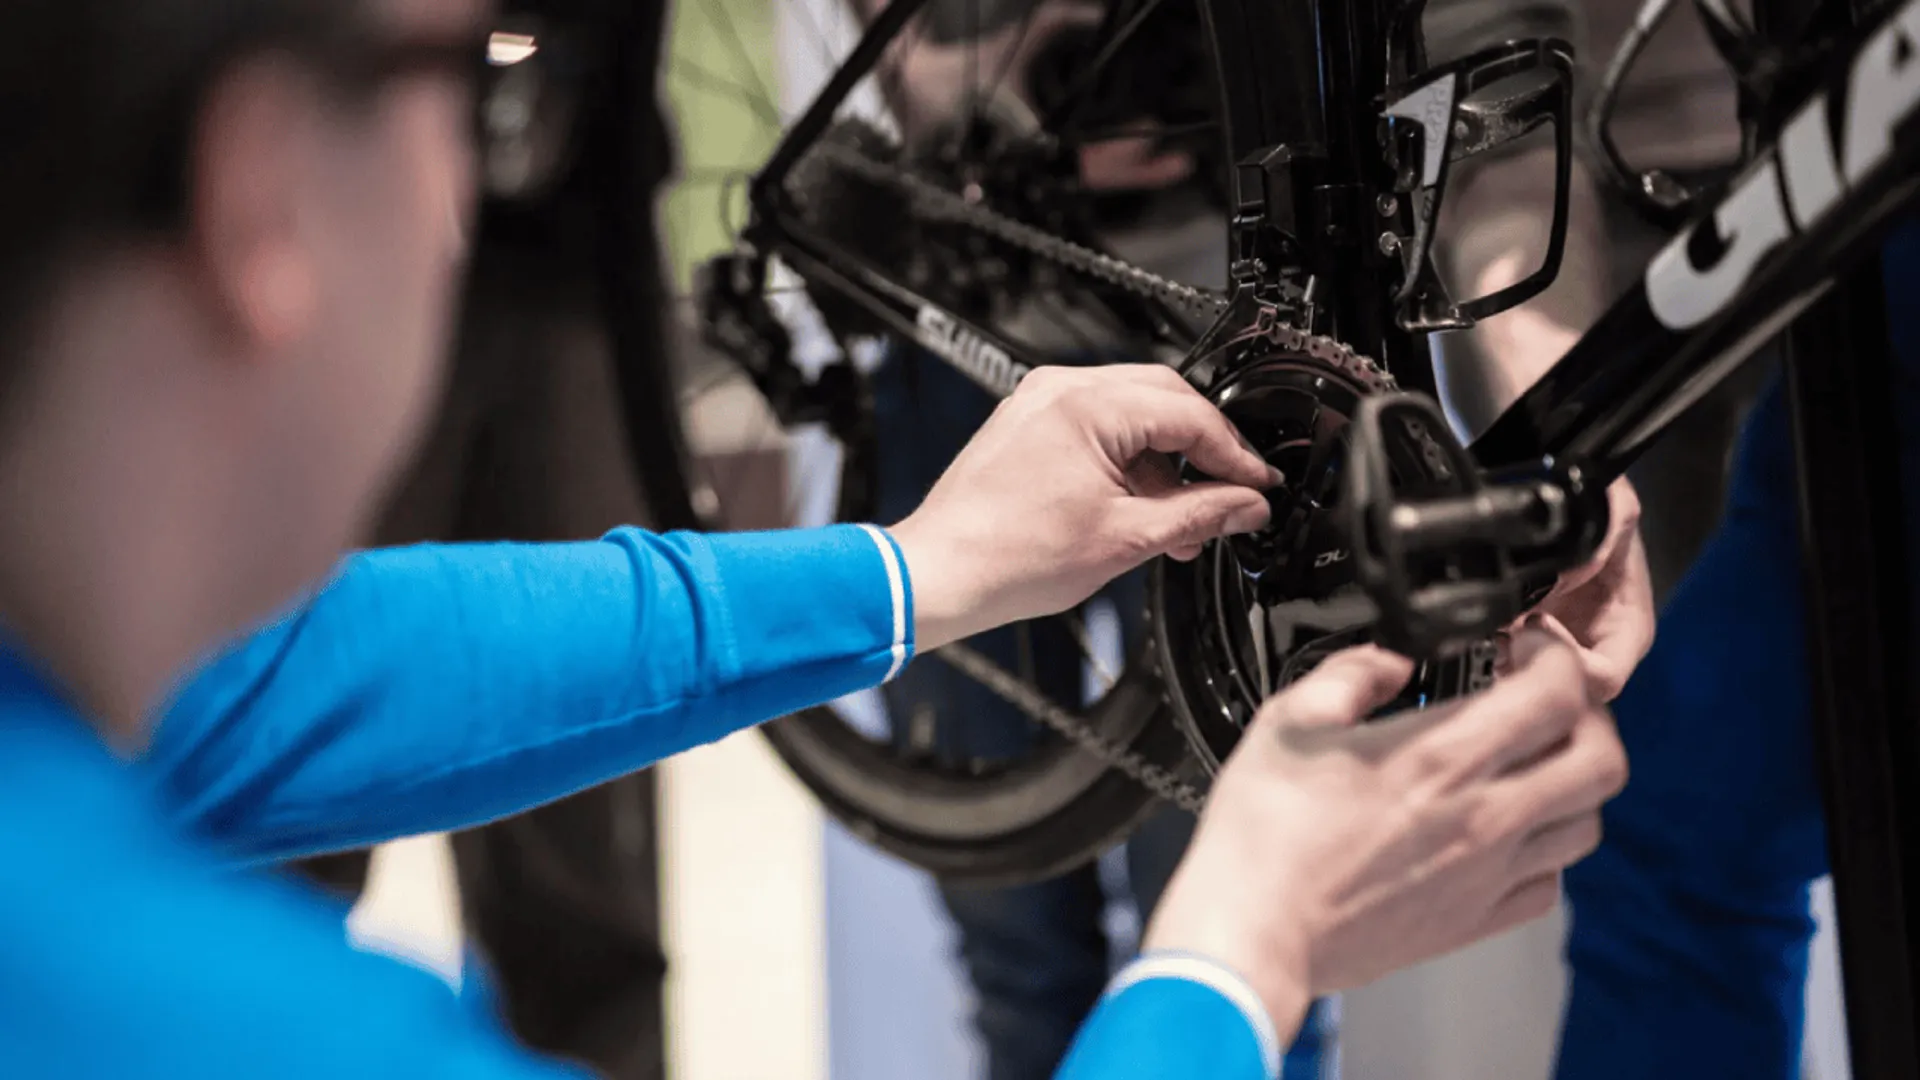
Trzeba zakładać, że każde urządzenie elektroniczne z logiką da się zhakować. Nie musi chodzić o zaawansowane serwery - hakerzy włamywali się już do przemysłowych sterowników logicznych, a teraz udało się także zhakować… system zmiany przełożeń w rowerach. Cyfryzacja nie ominęła kolarstwa razem ze wszystkimi jej kosztami, czego przykłady właśnie mamy okazję obserwować.
mBank opublikował ważne ostrzeżenie skierowane do swoich klientów. Cyberprzestępcy mają nową metodę na uzyskanie dostępu do kont bankowych. Tym razem zagrożenie jest bardziej realne, bowiem przestępcy podszywają się pod sam bank. Co więcej, stosowany przez nich sposób na pierwszy rzut okaz sprawia takie wrażenie, że pomylić się nietrudno.
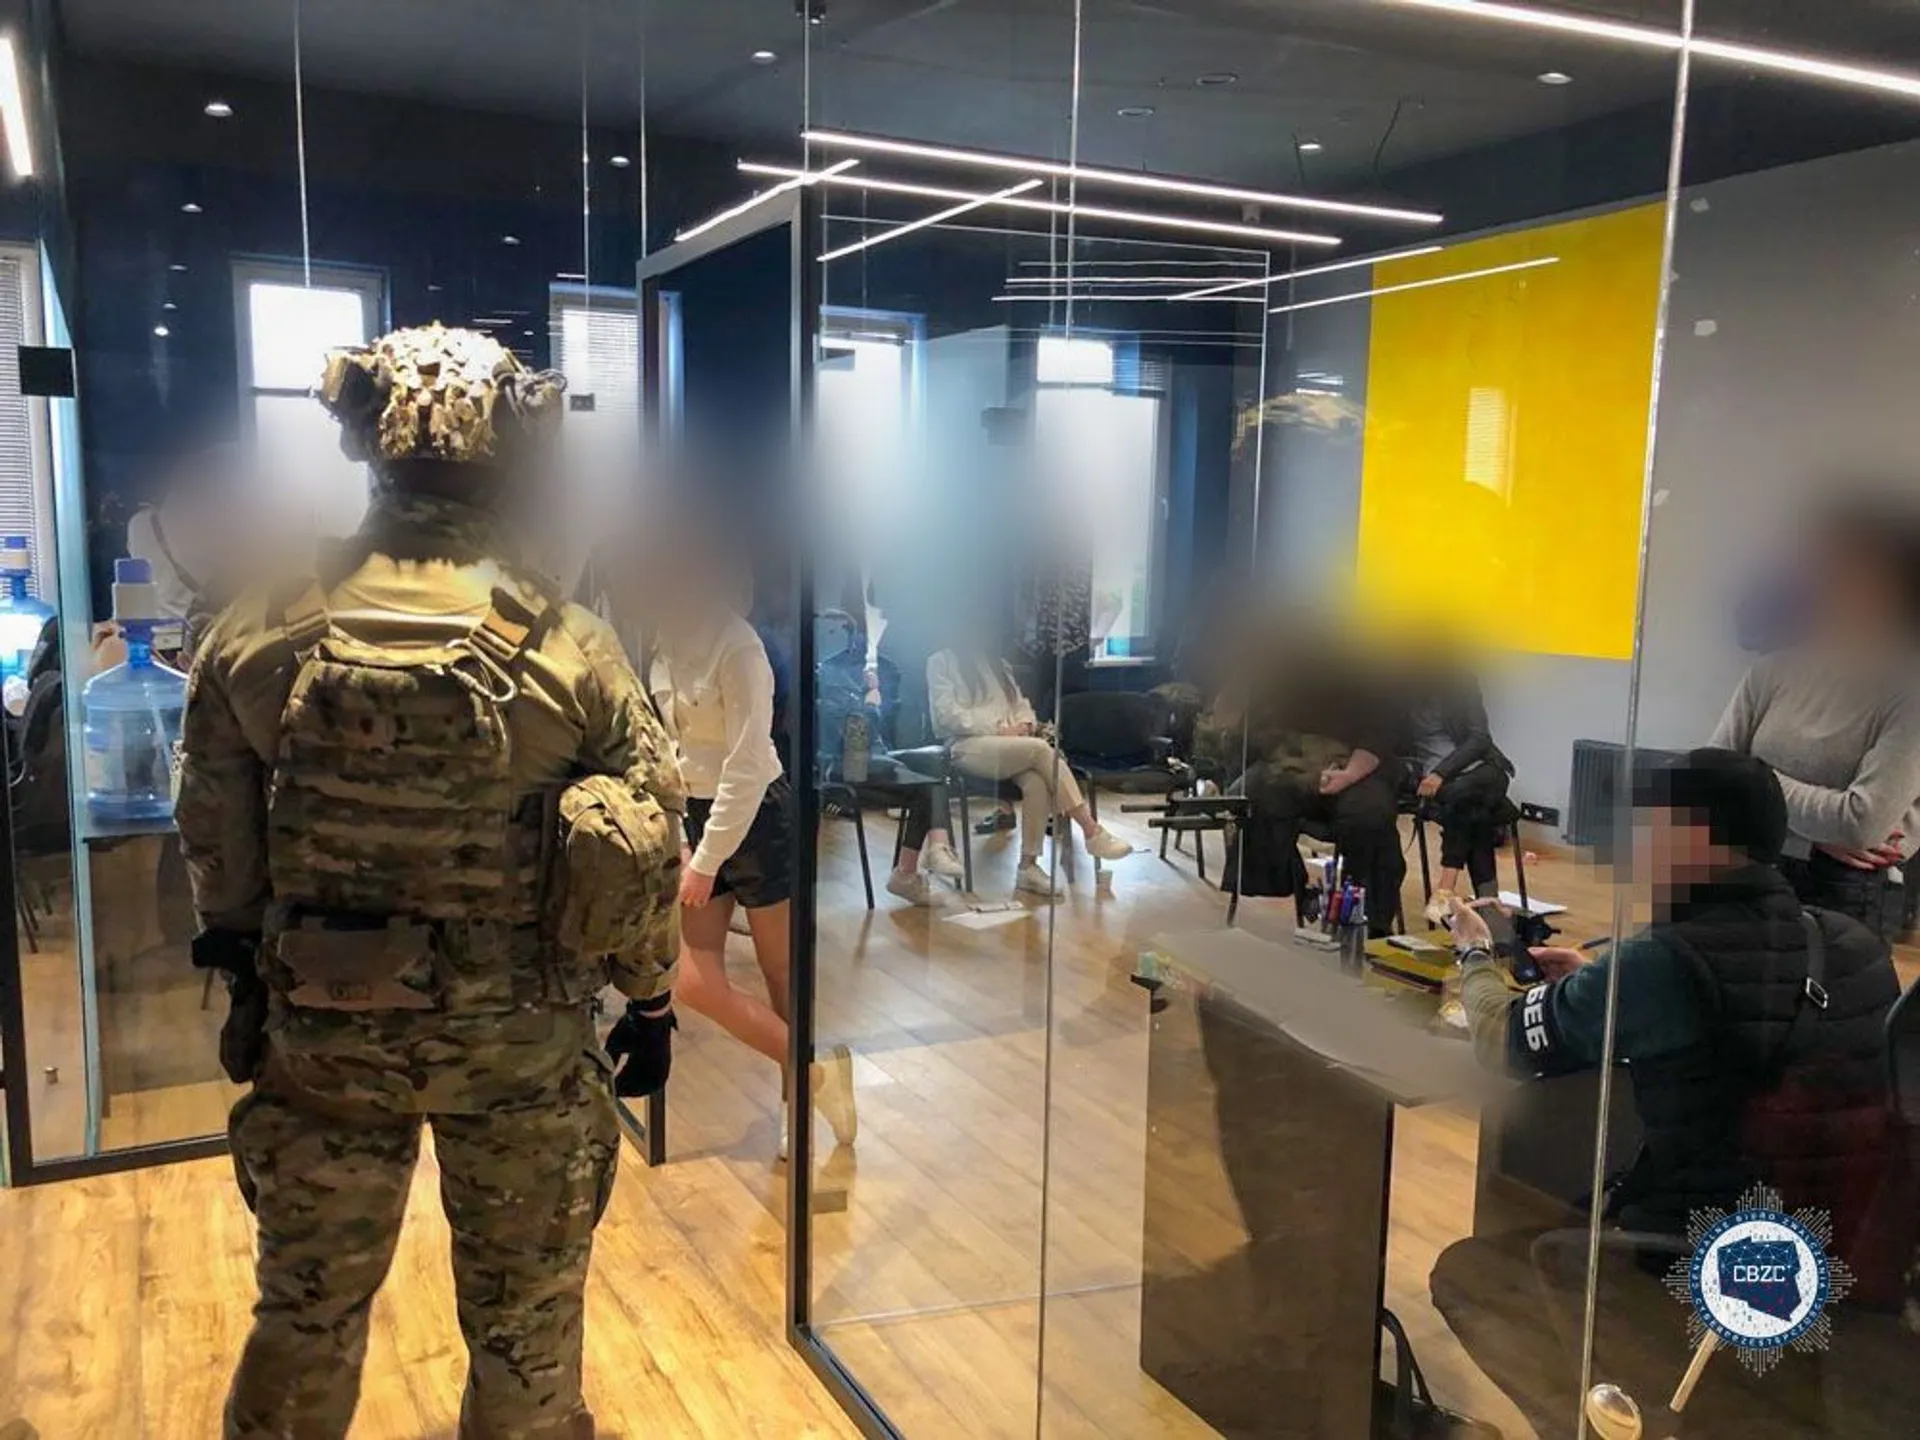
Natrętne telefony ze wschodnim zaśpiewem po drugiej stronie? Centralne Biuro Zwalczania Cyberprzestępczości zdradziło właśnie pierwsze szczegóły nt. rozbicia grupy, funkcjonującej oficjalnie jako “call center”. W rzeczywistości pracownicy dzwonili do Polaków i usiłowali namówić do inwestycji na rynkach finansowych. Co ciekawe, akcje polscy mundurowi przeprowadzili wespół z ukraińskimi.
Instytucja wydała komunikat do swoich klientów, by ostrzec ich przed utratą kont i zgromadzonych na nich środków na rzecz oszustów. Może to świadczyć o tym, że metoda wykorzystywana coraz częściej przez tych ostatnich przynosi rezultaty. Dlatego bank przedstawił schemat działania cyberprzestępców i radzi jak nie paść ich ofiarą.
45-letnia kobieta zaufała reklamie, na którą natknęła się w internecie. Szybka i pewna inwestycja w kryptowaluty miała jej przynieść gwarantowany zysk. Efekt jest jednak taki, że mieszkanka Jaworzna stała się smutnym przykładem, na podstawie którego policja ostrzega innych użytkowników sieci. Przez swoją łatwowierność kobieta straciła niestety aż 700 tys. zł.
Klienci internetowych sklepów z gadżetami erotycznymi padają ofiarami szantaży – takie ostrzeżenie opublikowała polska instytucja zajmująca się bezpieczeństwem w sieci. Jak się okazuje, najbardziej narażone na ataki są te osoby, które już raz uległy szantażystom i zapłaciły żądany przez nich haracz.
Bank Millenium ogłosił wprowadzenie funkcji, która zrewolucjonizuje składanie podpisywanie dokumentów. Już od września klienci mają zyskać narzędzie, które ułatwi im życie oraz oszczędzi czas. Stać ma się tak za sprawą nowej funkcji - mSzafir. Niestety, za taką możliwość trzeba będzie wcześniej zapłacić i to niemało.

Komenda Miejska Policji w Bydgoszczy wydała ostrzeżenie dot. rzekomych “doradców inwestycyjnych” działających w regionie. Problem nie jest jednak lokalny, wręcz przeciwnie - codziennie Polacy tracą krocie, a oszustwa inwestycje, przed którymi ostrzega KMP w Bydgoszczy, mają to do siebie, że wyłudzone przez oszustów kwoty bywają ogromne.
Choć lwia część ostrzeżeń zespołów CSIRT dotyczy bezpieczeństwa konsumenckiego, to błędem jest zapominać, że najgroźniejsze, najbardziej zaawansowane ataki kierowane są na przedsiębiorstwa i instytucje publiczne. Przed jednym z takich ataków ostrzega ministerstwo rozwoju. Tym razem wykorzystano do ataku jedną z najważniejszych rządowych witryn.
PKO BP nieustannie czuwa nad bezpieczeństwem pieniędzy klientów. Pracownicy banku nie są jednak w stanie zapobiec wszystkiemu. W specjalnym poradniku PKO BP apeluje do klientów o przestrzeganie “10 podstawowych zasad”. 5 z nich dotyczy tego, czego nie robić. - Nie zgadzaj się - czytamy w jednym z punktów.