Cyberbezpieczeństwo
Nie od wczoraj wiadomo, że OLX przyciąga wielu oszustów. Publikują własne ogłoszenia, lub reagują na te zamieszczane przez zwykłych użytkowników licząc, że uda im się kogoś naciągnąć lub okraść. Tym razem ofiarą miał paść mieszkaniec Lublina, który chciał sprzedać dziecięcy rower. W rezultacie stracił 9 tys. zł.

Dostęp do bankowości elektronicznej w rękach osób starszych to proszenie się o problemy, jednak nawet wykluczenie cyfrowe nie chroni przed niebezpieczeństwami. Cyberprzestępcy płynnie modyfikują modus operandi w zależności od profilu ofiary i nic nie stoi im na przeszkodzie, aby vishing, oszustwo telefoniczne, szybko modyfikować tak, aby okraść osoby, które nie mogą w kilka minut przelać im pieniędzy. Przekonała się o tym mieszkanka Krakowa, która nie dość, że już po raz drugi padła ofiarą oszustów, to tym razem na znacznie wyższą kwotę.
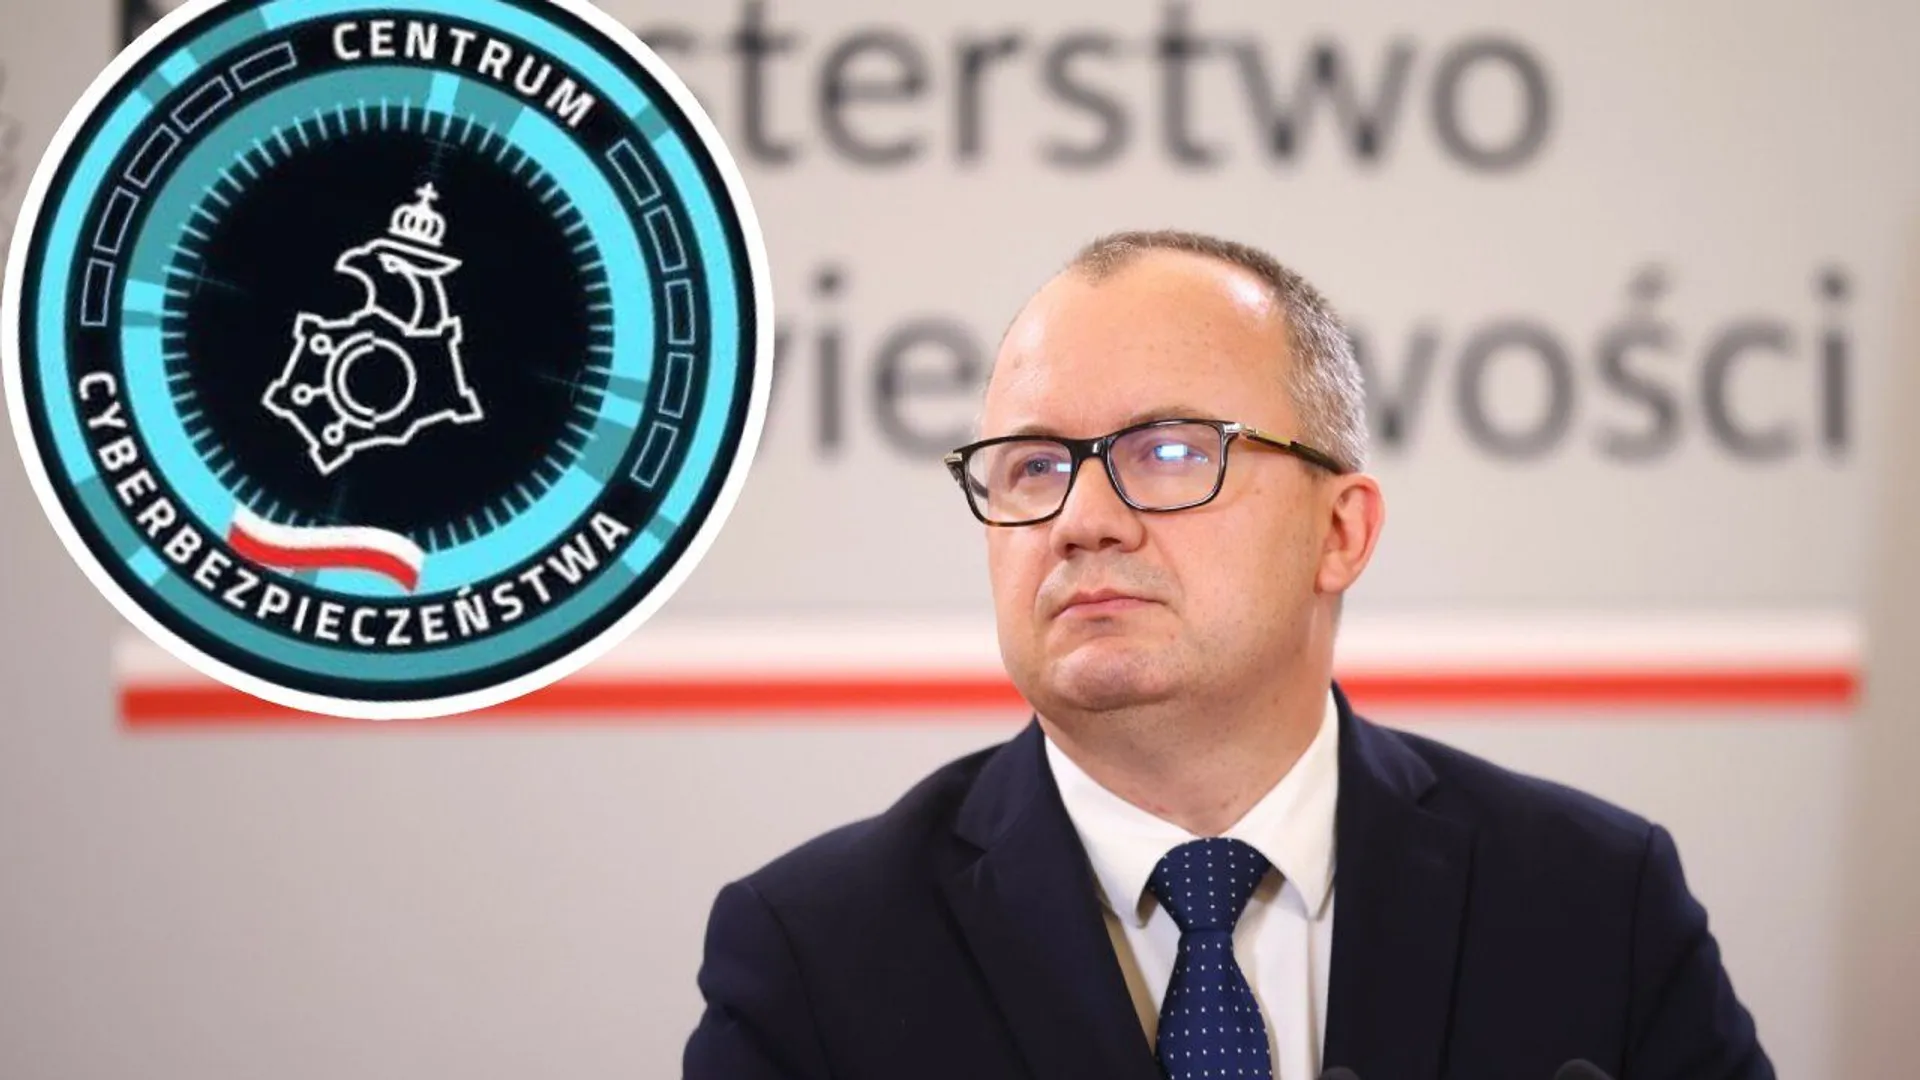
W Polsce dysponujemy już rozbudowanym zapleczem ochrony przed cyberzagrożeniami, zarówno cywilnym, jak wojskowym, co, biorąc pod uwagę skalę zagrożeń zewnętrznych, przede wszystkim ze strony sowicie finansowanych przez rosyjskie władze grup hakerskie, nie jest kaprysem rządzących, lecz absolutną koniecznością. Ministerstwo sprawiedliwości po audycie jednej z nowych jednostek doszło jednak do wniosku, że akurat w tym przypadku więcej nie znaczy lepiej. Minister Bodnar podjął decyzję o likwidacji utworzonego przed dwoma laty Centrum Cyberbezpieczeństwa.
Trwa fatalna passa w bezpieczeństwie informacyjnym polskiego sektora zdrowotnego - wszystko zaczęło się od zeszłorocznego ataku na ALAB laboratoria, by następnie włamano się na serwery producenta oprogramowania wykorzystywanego w klinikach w całej Polsce. Teraz pojawiło się oficjalne potwierdzenie, że kolejną ofiarą ataku włamywaczy padła sieć aptek, która prowadzi także popularny sklep internetowy. W efekcie do rąk hakerów trafiły wrażliwe dane wszystkich klientów, łącznie z częściową dokumentacją medyczną.
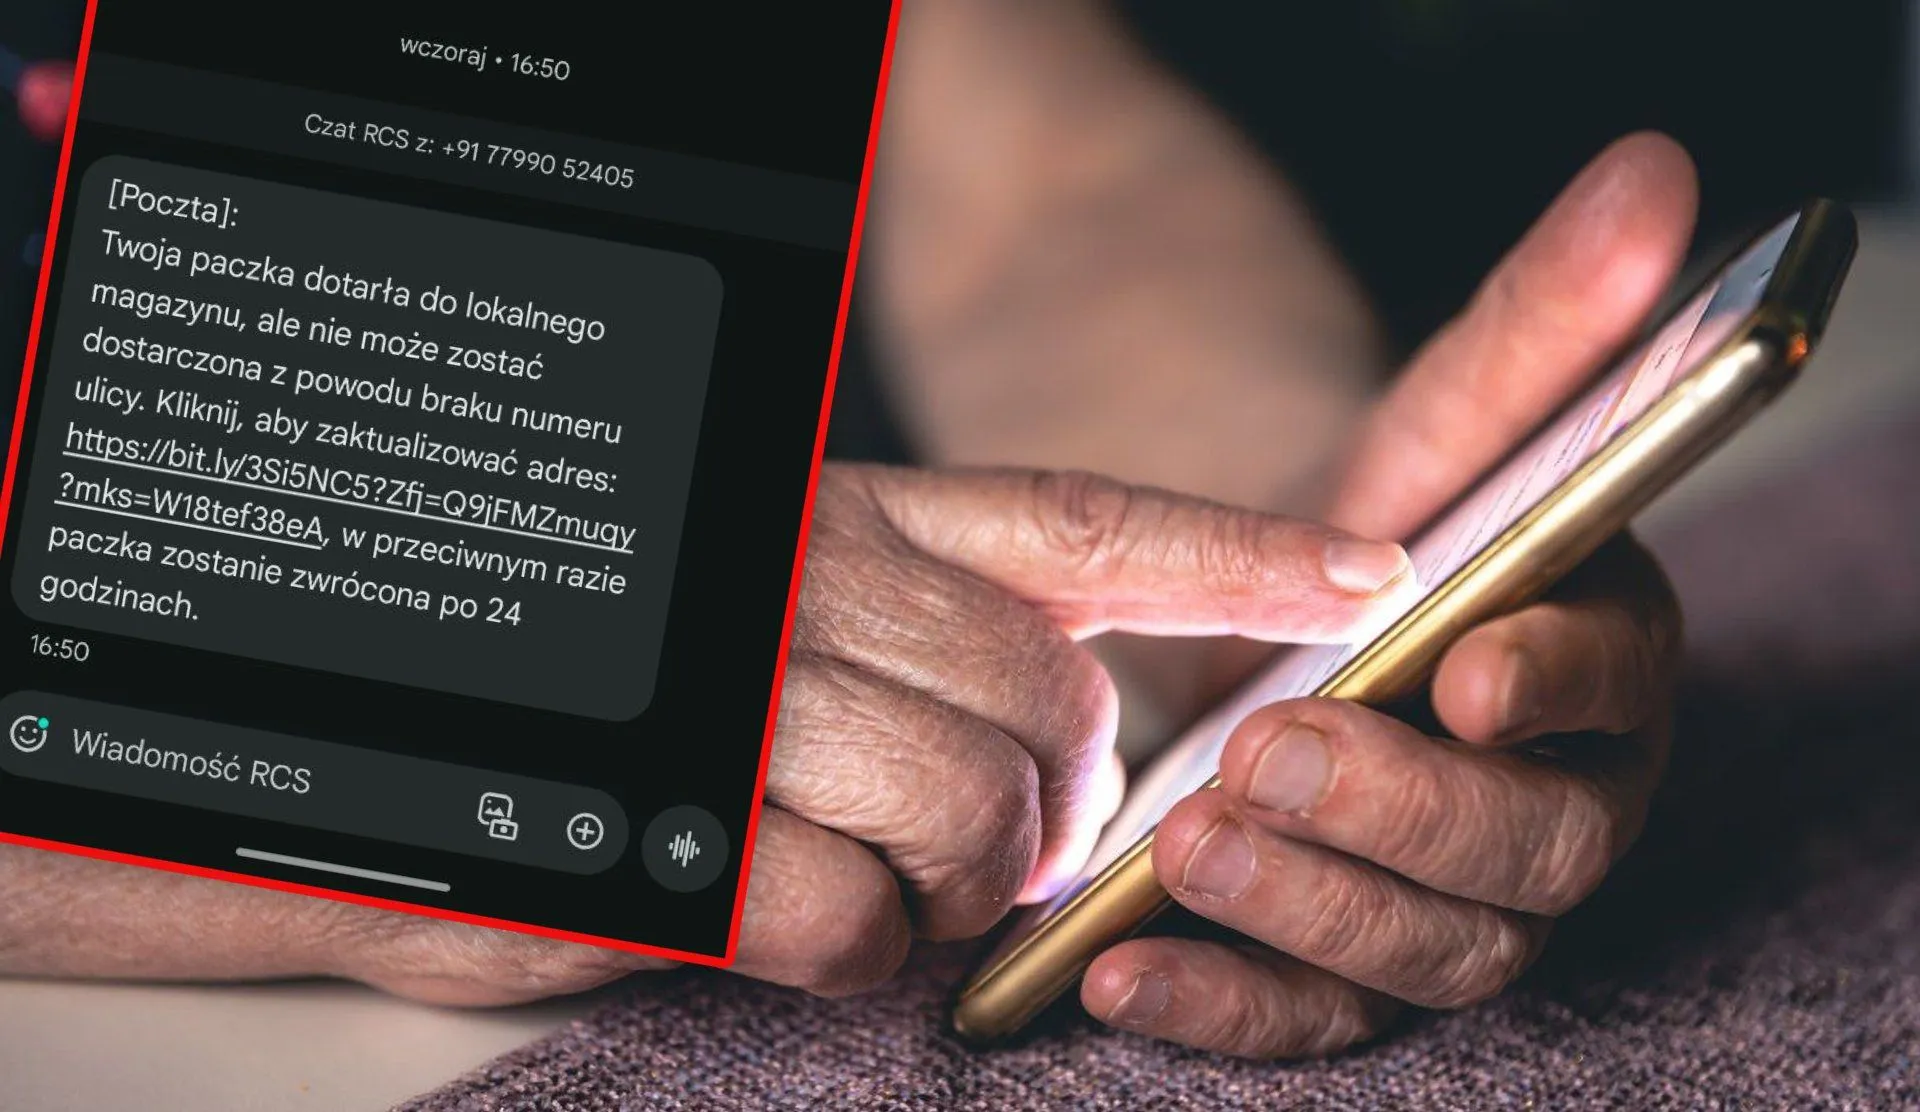
Odpowiedzialna w Polsce za reagowanie na cyberzagrożenia jednostka CERT poinformowała o fali SMS-ów, których autorzy podszywają się pod Pocztę Polską. Tym razem zagrożenie jest poważne ze względu na skalę kampanii. Choć nie wykorzystuje ona środków, które nie byłyby znane już wcześniej, to jednak liczba groźnych wiadomości trafiających do Polaków zwiększa szansę na powodzenie ataków.
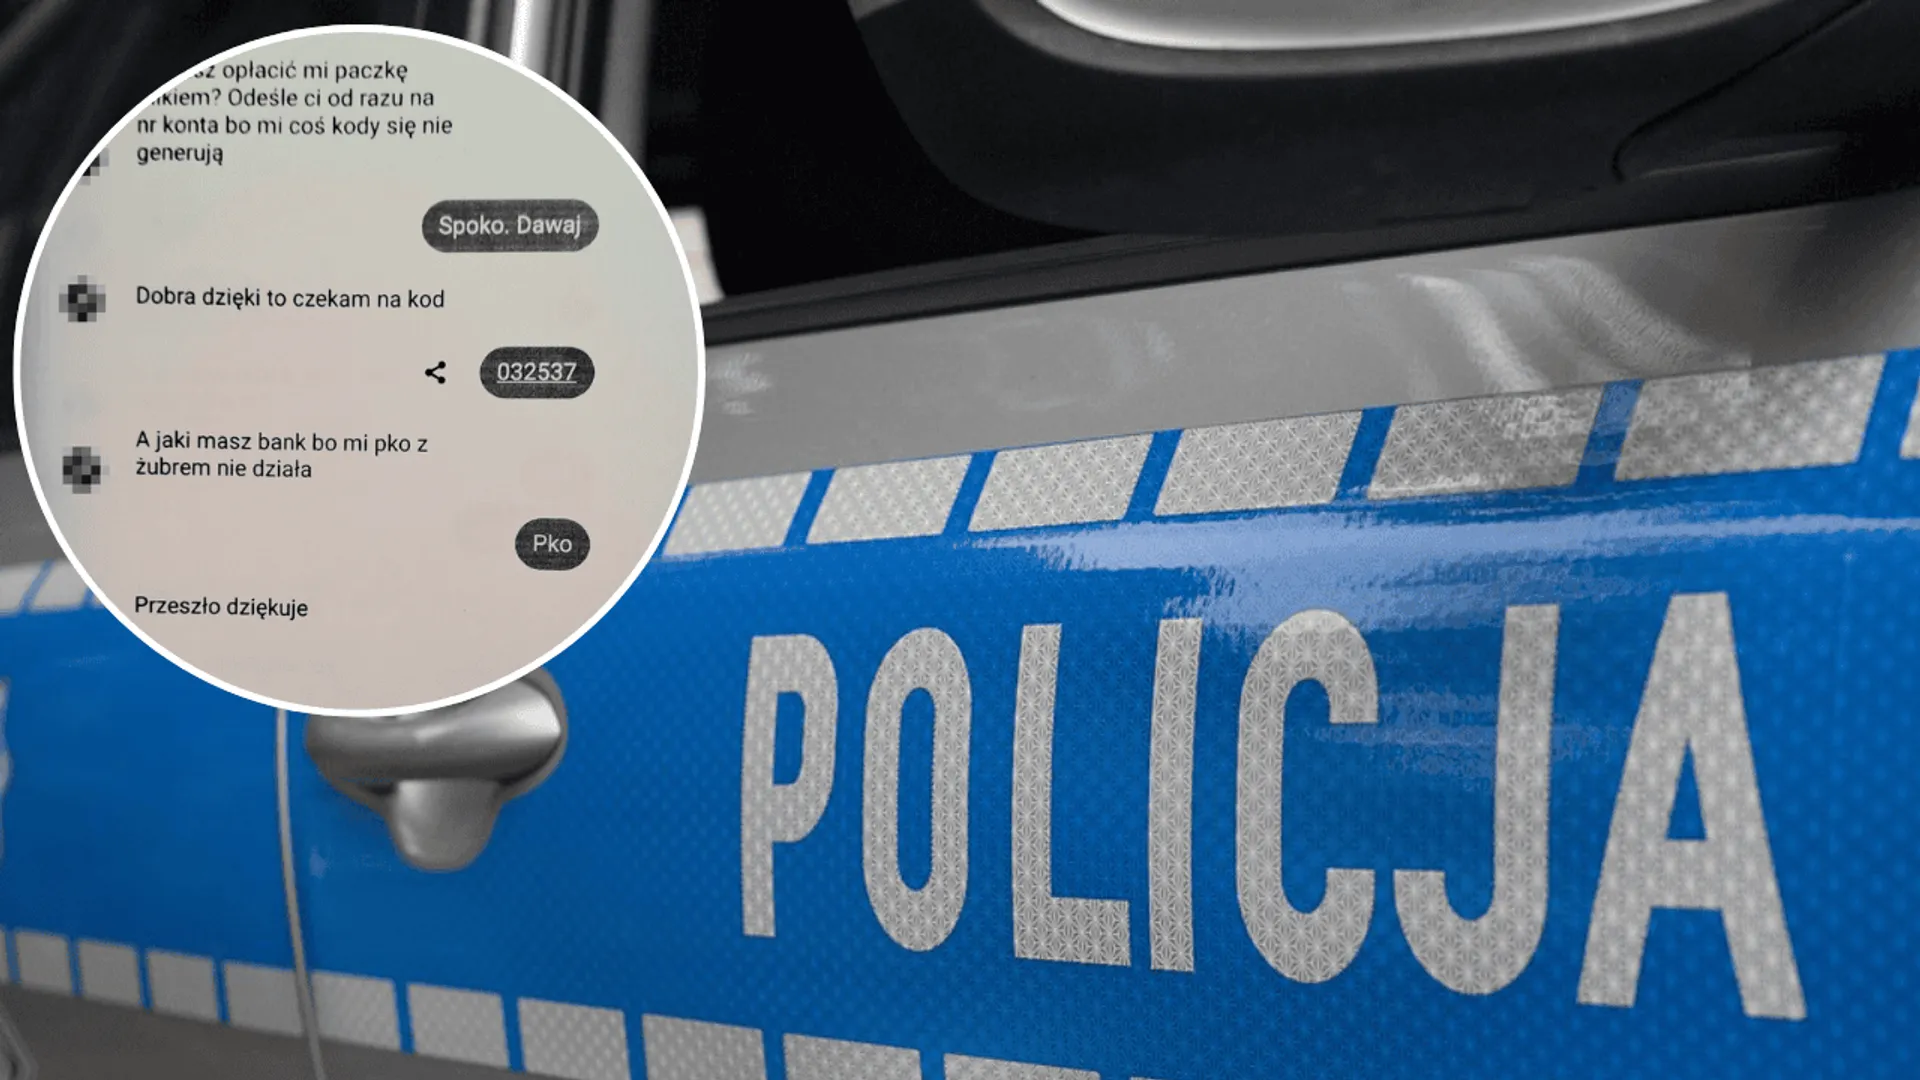
Oszustwa na BLIK powoli stają się prawdziwą plagą. Kolejną ofiarą złodziei stał się mieszkaniec Lublina. Mężczyzna dostał od bratanicy wiadomość z prośbą o udostępnienie kodu BLIK na opłacenie przesyłki. Stracił 1500 zł.
Ustawa o zwalczaniu nadużyć w komunikacji elektronicznej wprowadziła do polskiego cyberbezpieczeństwa instytucję listy numerów Do Not Originate. Miał to być oręż w walce ze spoofingiem, techniką nadpisywania numerów innymi nazwami, co jest wykorzystywane przez cyberprzestępców. Choć lista działa od marca, jak dotąd wpisano na nią dwa numery.

Rząd ostrzega Polaków; trwa kolejna fala ataków. Nasze portfele i dane mogą być zagrożone, ministerstwo klimatu i środowiska, na czele z Pualiną Henning-Kloską, przestrzega i zdradza pierwsze szczegóły. Sprawa została już zgłoszona do NASK, ABW i prokuratury. Trwa postępowanie.
Potężny sukces świeżej polskiej grupy badawczej. Po zaledwie trzech latach działalności ośrodek badawczo-rozwojowy informuje świat o opracowaniu przełomowego rozwiązania; powstał program do weryfikacji deepfake'ów. Robert Lewandowski może spać spokojnie, tym razem będziemy wiedzieli, gdy ktoś spróbuje za pomocą jego wygenerowanej postaci sprzedać program inwestycyjny.
55-letni mężczyzna stosował metodę ”na policjanta” by wyłudzać pieniądze od naiwnych ofiar. Jedną z mieszkanek Lublina przekonał do przelania mu 120 tysięcy złotych. Naciągacz podający się za funkcjonariusza, sam został zatrzymany przez facetów w mundurach. W odróżnieniu od niego, oni jednak nikogo nie udawali.
Disney padł ofiarą hakerów. W wyniku ataku udało im się przejąć wielkie ilości danych firmy. W ręce cyberprzestępsów trafiły zarówno nigdy niepublikowane materiały, jak i dane użytkowników korzystających z platformy Disney+.
Uwaga na nowy atak phishingowy, w którym napastnicy podszywający się pod OLX używają prostej, lecz zwiększający ryzyko udanego oszustwa zabieg. Oprócz właściwego SMS-a wysyłają wiadomość, która może znacząco uwiarygadniać ich działania. Ponadto w użyciu jest spoofing, czyli nadpisywanie nazwy nadawcy wiadomości.

Jeszcze w tym miesiącu Google ma udostępnić bezpłatnie usługę, która pozwoli jego użytkownikom sprawdzić czy ich dane lub wrażliwe informacje na ich temat nie trafiły do tzw. Dark Webu.

CSIRT KNF po raz kolejny ostrzega przed oszustwami w sieci. Tym razem wydany komunikat dotyczy materiałów rozpowszechnianych w mediach społecznościowych. Zobaczymy i usłyszymy w nich znane osoby, które przekonują nas do inwestycji. Ich twarze oraz głosy są jednak wygenerowane przez sztuczną inteligencję, a ”interes” polega na tym, żeby odebrać nam oszczędności.

CERT Polska informuje o wzmożeniu ataków phishingowych, w których napastnicy nie podszywają się już pod pracowników banków czy służby, lecz coraz częściej pod administrację rządowych serwisów w domenie gov.pl. Jak je rozpoznać?
Analitycy firmy Checkpoint zidentyfikowali atak z użyciem złośliwego oprogramowania, o którym wiadomo, że był w praktyce realizowany przez napastników, a nie jest tylko scenariuszem “laboratoryjnym”. Zagrożone są komputery z Windowsem, a uwagę zwracają zmyślne mechanizmy maskowania złośliwego pliku.
Bank ING wydał komunikat, w którym ostrzega przed niebezpiecznymi połączeniami telefonicznymi. Oszuści udają pracowników banku i wyłudzają dane ofiar lub pieniądze. Schematy ich postępowania są typowe.

Złodzieje podszywają się pod hotele, ośrodki wypoczynkowe oraz właścicieli lokali do wynajęcia. Naciągają na opłaty, a następnie znikają, lub korzystając z kontaktu, usiłują wydobyć wrażliwe dane. NASK – Państwowy Instytut Badawczy wydał ostrzeżenie, przed wakacyjną falą oszustw.
Trwa atak phishingowy na klientów dwóch polskich banków, choć szczególną czujność i ostrożność powinni zachować wszyscy. Cyberprzestępcy używają bowiem przekonującego argumentu i kontekstu ostatnich wydarzenia, by przejąć dane, które wykorzystują do włamań na konta bankowe.
Komenda Powiatowa Policji w Zduńskiej Woli przestrzega przed oszustwem, którego ofiarą mogą paść wszyscy planujący wakacje. Cyberprzestępcy realizują scenariusz “na kwaterę” i publikują w internecie fałszywe ogłoszenia miejsc, w których można się zatrzymać. Można w ten sposób stracić przeznaczoną na wypoczynek kwotę.

Ta aplikacja generuje kody jednorazowe używane do logowania dwuskładnikowego. W swojej kategorii cieszy się wyjątkową popularnością wśród użytkowników. Miała zapewniać im bezpieczeństwo, a sama stała się zagrożeniem.

Właściciel InPostu Rafał Brzoska zapowiedział podjęcie działań wobec firmy Meta, do której należą m.in. Facebook i Instagram. Polski miliarder zarzuca Facebookowi, że za jego pośrednictwem rozlała się fala nieprawdziwych informacji i deep fake’ów wymierzonych w niego oraz jego żonę. Część z nich informowała bowiem o rzekomej śmierci życiowej partnerki biznesmena, czyli Omenay Mehsah.
Cyberprzestępcy kontynuują falę oszustw finansowych, w których przekonują do oceniania hoteli. Dzięki jednej z potencjalnych ofiar wiemy więcej o ich przebiegu, co może pomóc uchronić się przed zagrożeniem innym w przyszłości. Zwłaszcza że dotychczasowe ofiary traciły nawet dziesiątki tysięcy złotych.
Oszustwa inwestycyjne na dobre rozgościły się w mediach społecznościowych, a te nie dość, że nic z tym nie robią, to jeszcze zarabiają na emitowanych reklamach. CSIRT KNF poinformował, że tylko w czerwcu zidentyfikowano 1,3 tys. fałszywych reklam. Wiemy, jakie scenariusze cyberprzestępcy kreślili najczęściej.
Już 12 lipca w życie wchodzi rozporządzenie, które znosi obowiązek wydawania przez szkoły tradycyjnych papierowych legitymacji szkolnych. Uczniom wydawane będą za to dokumenty plastikowe, przypominające formatem dowód osobisty.

Analitycy firmy Qualys poinformowali o odnalezieniu krytycznej luki bezpieczeństwa, która naraża na ogromne niebezpieczeństwo nawet 14 mln urządzeń. Możliwe jest zdalne wykonanie kodu z najwyższymi uprawnieniami, co wymaga podjęcia przez administratorów natychmiastowych kroków.
Nowe zagrożenie czyha na klientów polskich banków. Kolejny raz oszuści podszywają się pod służby lub pracowników banków, jednak tym razem wykorzystują nowy mechanizm wyłudzania danych. Uwagę należy zwracać zwłaszcza na to, czy podczas kontaktu pada informacja o “koncie technicznym”.
Po komunikatach o wycieku danych klientów sklepu dla dorosłych oraz dużego sklepu meblowego mamy kolejne doniesienia o konsekwencjach ataku na selly.pl. Tym razem naruszenie zgłosił właściciel aż trzech sklepów z artykułami sportowymi i rowerowymi.