Hakerzy zaatakowali chłodnie w Polsce. GIS ostrzega kupujących
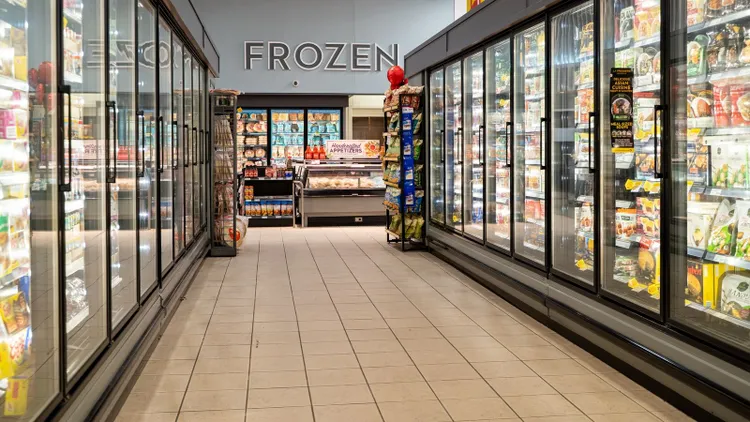
Hakerzy przejęli sterowanie urządzeniami chłodniczymi także w Polsce. GIS apeluje do klientów, by sprawdzali stan mrożonek i opakowań żywności. Zdalna zmiana temperatury może doprowadzić do zniszczenia towaru. Wyjaśniamy, na co zwrócić uwagę przy sklepowej lodówce i zamrażarce.
Puste i odgrodzone chłodziarki zobaczyli w poniedziałek klienci Auchan na olsztyńskich Nagórkach. Sieć przyznała, że nieprawidłowości w systemach sterowania urządzeniami wystąpiły również w jej sklepach w Częstochowie-Poczesnej i Sosnowcu.
To nie były jedyne takie zdarzenia w Polsce. CERT Polska potwierdził ustalenia RMF FM o atakach na urządzenia chłodnicze w małym sklepie spożywczym oraz u dystrybutora żywności. Temperatura zaczęła rosnąć, ale pracownicy w porę przenieśli produkty i zapobiegli stratom. Nazw oraz lokalizacji tych firm nie ujawniono.
GIS ostrzega. Sprawdź mrożonki i opakowania
W komunikacie z 3 listopada Główny Inspektorat Sanitarny zaapelował do klientów, by uważniej wybierali mięso, nabiał i mrożonki. Należy sprawdzić, czy produkty nie wyglądają na rozmrożone, a ich opakowania nie są uszkodzone, mokre lub nieszczelne. W przypadku mrożonek uwagę powinny zwrócić zbrylenia oraz duża ilość lodu wewnątrz opakowania. Takie oznaki mogą wskazywać, że produkt był wcześniej przechowywany w zbyt wysokiej temperaturze.
GIS zaleca, by nie kupować produktów, których sposób przechowywania budzi uzasadnione wątpliwości. Problem warto najpierw zgłosić obsłudze sklepu. Jeżeli sprzedawca nie reaguje albo zachodzi podejrzenie, że niewłaściwie przechowywana żywność nadal trafia do klientów, można zawiadomić miejscową stację sanitarno-epidemiologiczną, działającą w ramach Państwowej Inspekcji Sanitarnej.
Hakerzy zmieniają ustawienia chłodni
Nieznani sprawcy wyszukują w internecie urządzenia chłodnicze, które nie zostały odpowiednio zabezpieczone. Wykorzystują proste lub fabryczne hasła oraz luki w nieaktualnym oprogramowaniu. Po przejęciu sterowników mogą zdalnie zmienić ustawienia chłodni i zamrażarek, między innymi uruchomić odszranianie albo podnieść temperaturę nawet do 40–50 stopni Celsjusza.
W takich warunkach mięso, nabiał i mrożonki szybko przestają spełniać wymagania dotyczące bezpiecznego przechowywania. Jeżeli wzrost temperatury nie zostanie zauważony w porę, produkty trzeba wycofać ze sprzedaży i zutylizować. Opisane ataki dotyczą systemów używanych przez sklepy, magazyny oraz firmy spożywcze, a nie lodówek znajdujących się w domach.
Paweł Grzesiowski, Główny Inspektor Sanitarny, zwrócił uwagę, że przestępcy mogą podnosić temperaturę tylko na kilka godzin, na przykład w nocy, a następnie przywracać wcześniejsze ustawienia. Taki atak trudniej zauważyć, ponieważ rano elektroniczny wyświetlacz może ponownie pokazywać prawidłową wartość. Dlatego GIS zaleca sklepom kontrolowanie temperatury również za pomocą niezależnych termometrów i regularne porównywanie wyników z odczytami systemu elektronicznego.
O skali potencjalnego zagrożenia świadczą dane CERT Polska, zespołu działającego w strukturach NASK. Po serii ataków we Francji jego specjaliści wykryli w Polsce 140 urządzeń chłodniczych dostępnych przez internet i ostrzegli ich administratorów. Mimo to około 70 urządzeń nadal pozostawało dostępnych w sieci - poinformował 3 listopada w RMF FM Marcin Dudek, szef CERT Polska. Nie oznacza to, że wszystkie zostały zaatakowane, ale każde niewłaściwie zabezpieczone urządzenie może stać się łatwym celem dla przestępców.
Towar do utylizacji. Firmy liczą straty
Za bezpieczeństwo żywności odpowiadają przedsiębiorcy na każdym etapie jej produkcji, przechowywania i sprzedaży. GIS przypomina, że w razie podejrzenia zagrożenia firma musi wycofać produkty z obrotu i powiadomić Państwową Inspekcję Sanitarną. Nie wystarczy więc ponownie obniżyć temperatury i wstawić towaru na półkę. Jeśli nie można potwierdzić, że żywność jest bezpieczna, powinna zostać zutylizowana.
Dla sklepu, magazynu lub producenta oznacza to straty znacznie większe niż sama wartość produktów. Dochodzą koszty ich zabezpieczenia i przewiezienia do innych chłodni, utylizacji, naprawy urządzeń oraz dodatkowych zabezpieczeń informatycznych. Firma traci również przychody w czasie przestoju, a jeżeli informacja o zdarzeniu dotrze do klientów, może ucierpieć jej reputacja.
Poważniejsze konsekwencje pojawiają się, gdy niewłaściwie przechowywany produkt trafi do sprzedaży i spowoduje zatrucie. Poszkodowany klient może domagać się między innymi zwrotu kosztów leczenia, odszkodowania za poniesione straty oraz zadośćuczynienia. Musi jednak wykazać, że szkoda miała związek z zakupioną żywnością. Dla firmy takie zdarzenie może oznaczać nie tylko roszczenia finansowe, ale również kontrolę sanitarną i długotrwałą utratę zaufania klientów.
Zaczęło się we Francji. Motyw sprawców pozostaje zagadką
Pierwsza duża fala ataków nastąpiła w nocy z 11 na 12 października we Francji. Według późniejszych ustaleń problemy dotknęły blisko 700 sklepów. Wśród nich było około 300 placówek grupy skupiającej sieci Intermarché i Netto, około 100 sklepów Coopérative U, 80 Carrefourów, około 30 Monoprix oraz placówki E.Leclerc. W części obiektów temperatura wzrosła do 50 stopni Celsjusza, a pracownicy musieli wyrzucić całe partie mięsa, nabiału i mrożonek.
Oficjalnego, zbiorczego bilansu strat we Francji jeszcze nie opublikowano. Dostępne szacunki wskazują jednak, że mogły one wynieść od kilku do nawet kilkudziesięciu milionów euro. Szef Coopérative U oceniał, że pojedynczy mały sklep mógł stracić kilkadziesiąt tysięcy euro, a hipermarket nawet 200 tys. euro. W jednym z supermarketów Intermarché wartość wyrzuconych produktów wyniosła 21 tys. euro, licząc je po cenach zakupu.
Kolejna fala przyszła w nocy z 1 na 2 listopada. Incydenty odnotowano między innymi w Belgii, Szwecji, Finlandii, Estonii, Luksemburgu, Irlandii i Holandii. W Belgii problemy wystąpiły w sklepach Delhaize, Carrefour, Intermarché, Colruyt i Spar, a cyberatak potwierdziła również IKEA w Mons. W Szwecji ucierpiały placówki Coop oraz sklep ICA Kvantum w Sjöbo. W Irlandii zakłócenia objęły systemy chłodnicze 13 supermarketów SuperValu.
Dlaczego ktoś atakuje sklepowe chłodnie? Tego śledczy nadal nie ustalili. Żadna grupa nie przyznała się do przeprowadzenia operacji, nie pojawiło się też żądanie okupu ani informacja o kradzieży danych. Sposób działania bardziej przypomina więc sabotaż niż typowe cyberprzestępstwo nastawione na szybki zarobek. Chłodnie są przy tym łatwym i dotkliwym celem: zmiana kilku ustawień może w ciągu paru godzin zniszczyć zapasy, zatrzymać sprzedaż i wywołać niepokój klientów. Na razie pewny jest przede wszystkim skutek - stosunkowo prosty atak na źle zabezpieczony sterownik może spowodować realne straty w zwykłym sklepie.